Zweck
In kritischen Prozessen reicht es nicht, nur den Normalfall zu planen. Failure Scenario Analysis betrachtet den Weg ins Scheitern und zeigt, welche Ausfälle, Ketten und Kontrolllücken am meisten Schaden erzeugen.
Engineering Analyse-Methode
Denkt Ausfälle vorab durch, bewertet Kontrollen und zeigt Lücken in Tests, Prävention und Response.
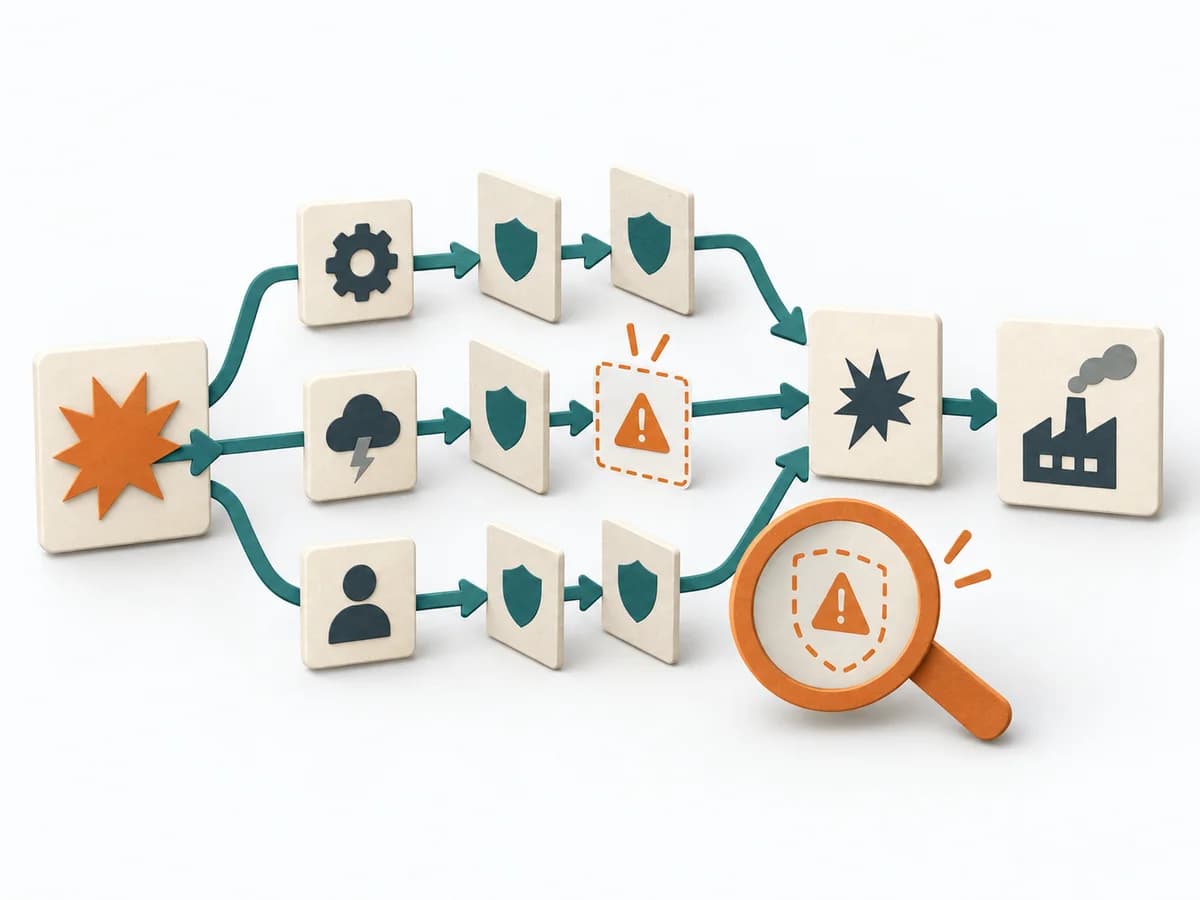
Mögliche Störungen werden als realistische Pfade durch das System gedacht und nach Auslösern, Folgen und bestehenden Barrieren untersucht. Dabei treten Stellen hervor, an denen mehrere Schutzschichten nötig sind oder ein einzelner Fehler groß werden kann. Das Verfahren ist stark in Sicherheits-, Betriebs- und Resilienzfragen.
Welche glaubwürdigen Ausfallpfade bedrohen eine kritische Leistung, wie erkennen und begrenzen wir sie, und welche Restunsicherheit muss geübt werden?
Die Schritte bilden einen vollständigen methodischen Durchlauf.
Leistung
Kritische Leistung, Erfolgskriterium und unzulässige Auswirkungen definieren.
Szenarien
Glaubwürdige Auslöser aus Architektur, Historie und Umwelt sammeln; zusammengesetzte Fälle zulassen.
Pfade
Vom Auslöser über Zwischenzustände zur Auswirkung modellieren; Annahmen und Eskalationspunkte markieren.
Schutz
Detection, Prevention, Mitigation und Recovery je Pfad prüfen; Single Points und Blindstellen markieren.
Üben
Priorisierte Szenarien als Tabletop, GameDay oder technischen Test mit Abbruchregeln durchführen.
Neue Evidenz im Review ergänzen und Entscheidungen samt früherem Stand versionieren.
In kritischen Prozessen reicht es nicht, nur den Normalfall zu planen. Failure Scenario Analysis betrachtet den Weg ins Scheitern und zeigt, welche Ausfälle, Ketten und Kontrolllücken am meisten Schaden erzeugen.
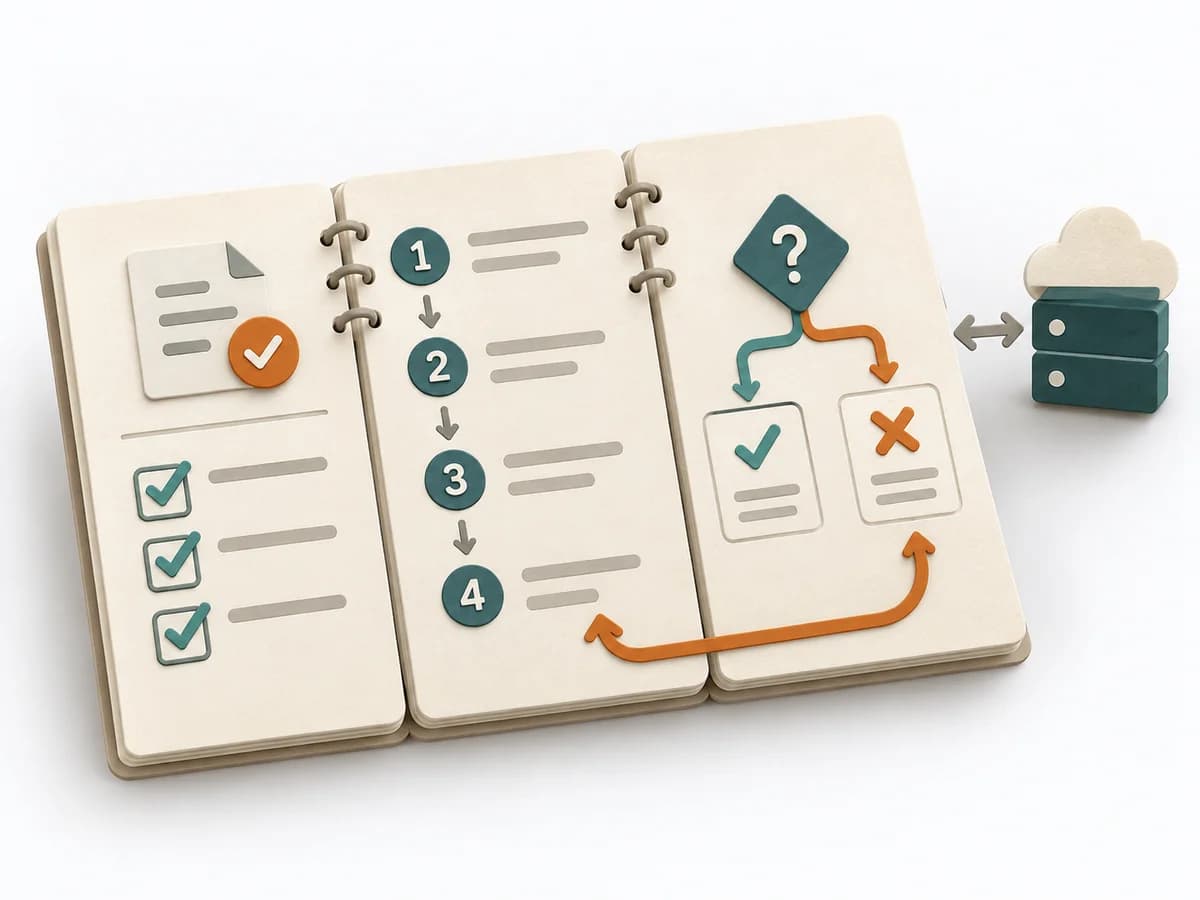
Failure-Scenario-Register mit Auslöser, Pfad, Auswirkung, Erkennung, Schutz, Recovery, Rest-Risiko und Drill.
Fiktives Beispiel
Fiktive Werte zeigen die tatsächlichen Fachfelder.
| Szenario | Auslöser | Ausfallpfad | Auswirkung | Erkennung | Schutz | Recovery | Übung |
|---|---|---|---|---|---|---|---|
| PoolerschöpfungEvidenz und Begründung ergänzen. | Batchstart | Batch → 72 Verbindungen → Pool 95 % → Timeout | Reservierte Abholung >15 Minuten | Poolalarm fehlt | Pooltrennung und Circuit Breaker | Batch pausieren; Pool leeren | GameDay mit 5-%-Stopregel |
| Lagernetz ausEvidenz und Begründung ergänzen. | Switch-Ausfall | Scanner offline → Bestand unbekannt → Übergabe stoppt | Keine bestätigte Ausgabe | Heartbeat nach 2 Minuten | Offline-Liste, Vier-Augen-Prüfung | Papierprozess; später abgleichen | Tabletop Netzwerkverlust |
Alle Werte sind fiktiv.
Kritische Leistung, Betriebszustand, Schutzgrenzen und betrachteten Zeithorizont festlegen; reale Vorfälle und Architektur bereitlegen.
In kritischen Prozessen reicht es nicht, nur den Normalfall zu planen. Failure Scenario Analysis betrachtet den Weg ins Scheitern und zeigt, welche Ausfälle, Ketten und Kontrolllücken am meisten Schaden erzeugen.
Mögliche Störungen werden als realistische Pfade durch das System gedacht und nach Auslösern, Folgen und bestehenden Barrieren untersucht. Dabei treten Stellen hervor, an denen mehrere Schutzschichten nötig sind oder ein einzelner Fehler groß werden kann. Das Verfahren ist stark in Sicherheits-, Betriebs- und Resilienzfragen.
Failure Scenario Analysis denkt Ausfälle als plausible Geschichten aus Triggern, Bedingungen und Folgen. Szenarien müssen realistisch genug sein, um Kontrollen, Runbooks oder Architekturentscheidungen zu prüfen. Statt Katastrophenfantasie entsteht Wert, wenn konkrete Schutzlücken und Vorbereitungsbedarf sichtbar werden. Entscheidend ist die Nähe zu echten Betriebsbedingungen.
Wähle einen kritischen Ablauf und einen glaubwürdigen Ausfallpfad, der fachlich und technisch genug Schärfe besitzt. Besonders aufschlussreich ist die Arbeit, wenn Kaskadeneffekte, fehlende Barrieren und verspätete Erkennung gemeinsam sichtbar werden. Beende sie mit Schutzmaßnahmen, Detection Points und einer Aussage dazu, welcher Schaden künftig verhindert werden soll.
Die Methodenanleitung führt mit 5 Phasen, Zeitrahmen, 5 Stolperfallen und klaren Abbruchkriterien durch die Umsetzung.
Methodenanleitung öffnenDeine Einschätzung
Mit deinem Feedback hilfst du, den Methodatlas weiterzuentwickeln.
Gegenstand, Evidenz, Rollen, Ablauf und Review festlegen.
Noch zu klären
Noch zu klären
Vollständiger Durchlauf Zeit: 90–180 Minuten je Systembereich; technische Nachprüfung und Übungen zusätzlich.
Diese Vorlage während der Arbeit auf Papier oder in einem eigenen Dokument ausfüllen.
| Szenario | Auslöser | Ausfallpfad | Auswirkung | Erkennung | Schutz | Recovery | Übung |
|---|---|---|---|---|---|---|---|
| Poolerschöpfung | |||||||
| Lagernetz aus |
Die leere Vorlage enthält nur Arbeitsimpulse.
Fachquelle · eigene Lehrdarstellung
Erwartetes Artefakt: Schutzobjekt
Kritische Leistung, Erfolgskriterium und unzulässige Auswirkungen definieren.
Eintrag:
...
Erwartetes Artefakt: Szenarioraum
Glaubwürdige Auslöser aus Architektur, Historie und Umwelt sammeln; zusammengesetzte Fälle zulassen.
Eintrag:
...
Erwartetes Artefakt: Ausfallpfade
Vom Auslöser über Zwischenzustände zur Auswirkung modellieren; Annahmen und Eskalationspunkte markieren.
Eintrag:
...
Erwartetes Artefakt: Schutzmatrix
Detection, Prevention, Mitigation und Recovery je Pfad prüfen; Single Points und Blindstellen markieren.
Eintrag:
...
Erwartetes Artefakt: Drill-Plan
Priorisierte Szenarien als Tabletop, GameDay oder technischen Test mit Abbruchregeln durchführen.
Eintrag:
...
...
Methodenanleitung: https://methodatlas.meierhoff-systems.de/de/methods/failure-scenario-analysis/run-sheet
Passende Alternativen mit Entscheidungshilfe, danach weitere verwandte Methoden.
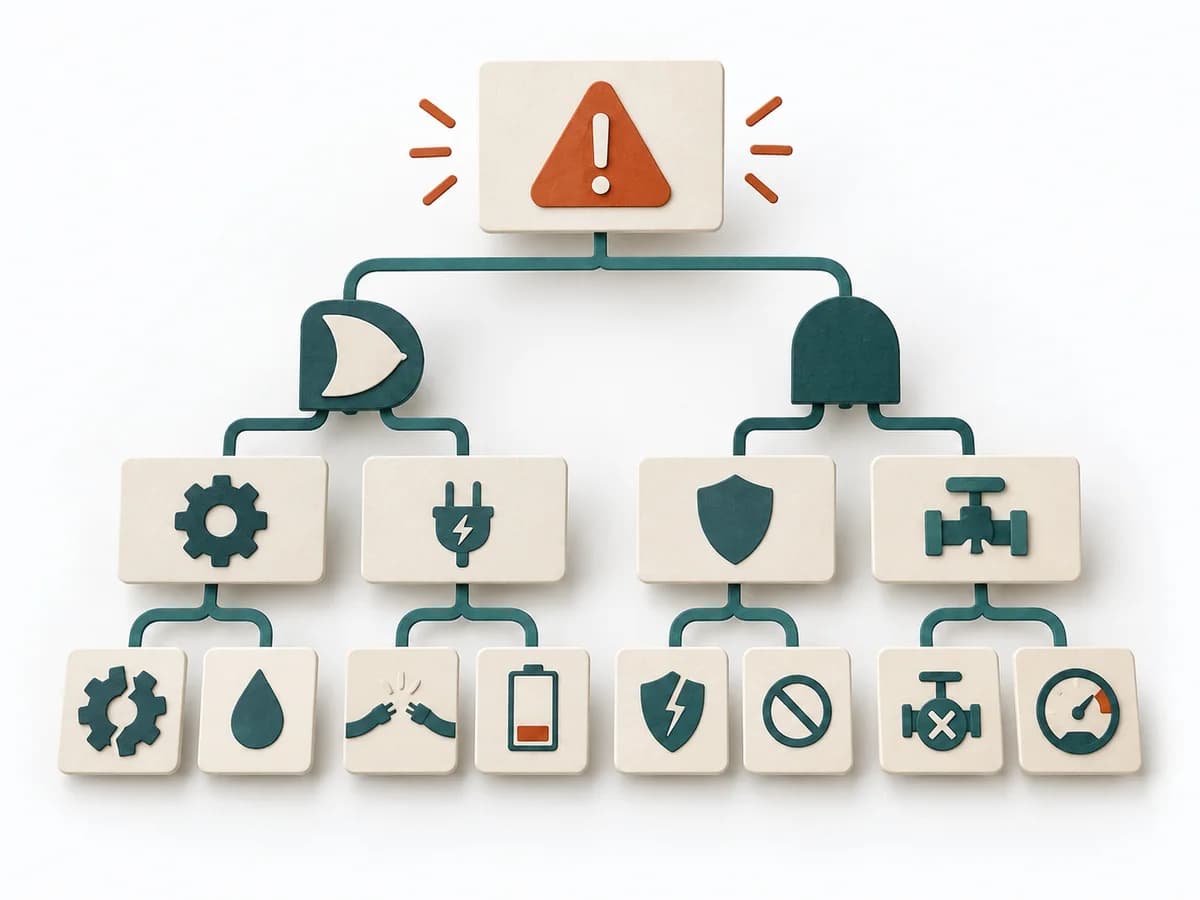
Statt Failure Scenario Analysis, wenn du einen Ausfall top-down über logische Verknüpfungen und Fehlerpfade zerlegen willst.
Statt Failure Scenario Analysis, wenn du eine Lösung gezielt aus adversarialer Sicht auf Schwachstellen prüfen willst.
Sortiert Annahmen nach Unsicherheit und Hebelwirkung, damit riskante Hypothesen zuerst getestet werden.
Grenzt Fehlerraum und Symptome schrittweise ein, bis wenige Hypothesen und gezielte Tests übrig bleiben.
Verknüpft Ziele mit prüfenden Fragen und Metriken, damit Messung und Review direkt auf die Absicht einzahlen.
Beschreibt den bevorzugten Standardweg für häufige Use Cases und ergänzt ihn um Templates, Checks und Ausnahmen.