Vorher abschließenKlare Grenze
Kritische Leistung, Betriebszustand, Schutzgrenzen und betrachteten Zeithorizont festlegen; reale Vorfälle und Architektur bereitlegen.
Ohne Grenze vermischen sich Fälle, Zeiträume oder Variablen.
Die Anleitung zur Methode: Voraussetzungen und Materialien klären, den gesamten Ablauf verstehen und Ergebnisse, Stolperfallen sowie Abbruchkriterien nachschlagen.
Was vorher fertig sein muss
Kritische Leistung, Betriebszustand, Schutzgrenzen und betrachteten Zeithorizont festlegen; reale Vorfälle und Architektur bereitlegen.
Systemgrenze, kritische Leistungen, Architektur/Abhängigkeiten, Szenariokarten, Signale, Schutzmechanismen und Übungsplan
Was vor Start vorliegen muss
Systemgrenze, kritische Leistungen, Architektur/Abhängigkeiten, Szenariokarten, Signale, Schutzmechanismen und Übungsplan
Service Owner · Reliability/Safety · Architektur · Operations · betroffene Fachperspektiven · Maßnahmen-Owner
Kritische Leistung, Betriebszustand, Schutzgrenzen und betrachteten Zeithorizont festlegen; reale Vorfälle und Architektur bereitlegen.
90–180 Minuten je Systembereich; technische Nachprüfung und Übungen zusätzlich.
Arbeitsfläche mit Leistung · Szenarien · Pfade · Schutz · Üben vorbereiten; Beispiel und eigene Daten trennen.
Die eine Frage, die diese Methode beantwortet
Welche glaubwürdigen Ausfallpfade bedrohen eine kritische Leistung, wie erkennen und begrenzen wir sie, und welche Restunsicherheit muss geübt werden?
Phasen mit Ziel, Durchführung, Ergebnis und Stolperfalle
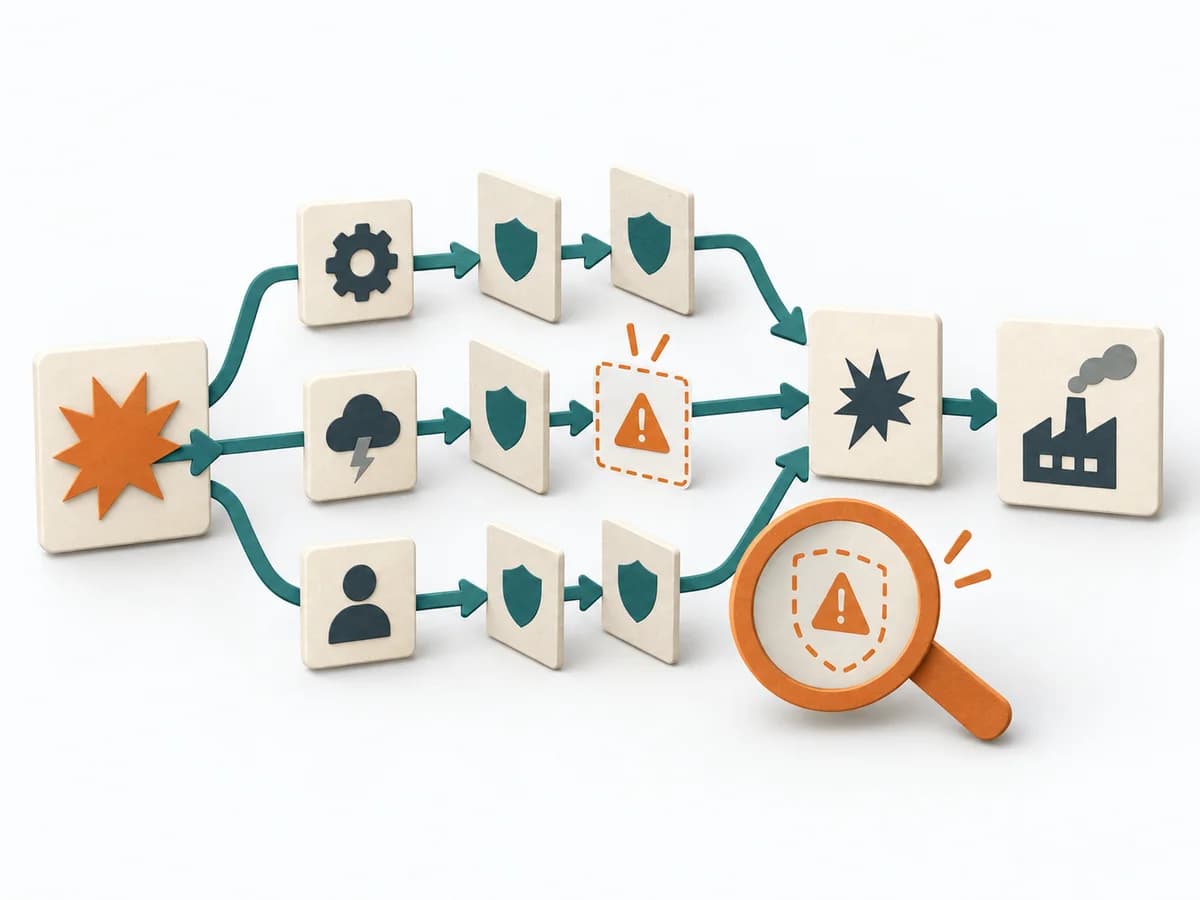
Mögliche Störungen werden als realistische Pfade durch das System gedacht und nach Auslösern, Folgen und bestehenden Barrieren untersucht. Dabei treten Stellen hervor, an denen mehrere Schutzschichten nötig sind oder ein einzelner Fehler groß werden kann. Das Verfahren ist stark in Sicherheits-, Betriebs- und Resilienzfragen.
Fiktives Beispiel
Fiktive Werte zeigen die tatsächlichen Fachfelder.
| Szenario | Auslöser | Ausfallpfad | Auswirkung | Erkennung | Schutz | Recovery | Übung |
|---|---|---|---|---|---|---|---|
| PoolerschöpfungEvidenz und Begründung ergänzen. | Batchstart | Batch → 72 Verbindungen → Pool 95 % → Timeout | Reservierte Abholung >15 Minuten | Poolalarm fehlt | Pooltrennung und Circuit Breaker | Batch pausieren; Pool leeren | GameDay mit 5-%-Stopregel |
| Lagernetz ausEvidenz und Begründung ergänzen. | Switch-Ausfall | Scanner offline → Bestand unbekannt → Übergabe stoppt | Keine bestätigte Ausgabe | Heartbeat nach 2 Minuten | Offline-Liste, Vier-Augen-Prüfung | Papierprozess; später abgleichen | Tabletop Netzwerkverlust |
Alle Werte sind fiktiv.
Leistung
Ziel
Schutzobjekt: Kritische Leistung, Erfolgskriterium und unzulässige Auswirkungen definieren.
Voraussetzungen für diesen Schritt
Durchführung
Ergebnis
Schutzobjekt
Kritische Leistung, Erfolgskriterium und unzulässige Auswirkungen definieren.
Qualitätscheck
Ist klar, was unter welchen Bedingungen erhalten werden muss?
Stolperfalle
Systemkomponente statt Nutzerleistung wird geschützt. Schutzobjekt als erlebbare Leistung plus Grenze formulieren.
Zeitlicher Rahmen: 15–25 Minuten
Szenarien
Ziel
Szenarioraum: Glaubwürdige Auslöser aus Architektur, Historie und Umwelt sammeln; zusammengesetzte Fälle zulassen.
Voraussetzungen für diesen Schritt
Durchführung
Ergebnis
Szenarioraum
Glaubwürdige Auslöser aus Architektur, Historie und Umwelt sammeln; zusammengesetzte Fälle zulassen.
Qualitätscheck
Sind Szenarien konkret, plausibel und voneinander unterscheidbar?
Stolperfalle
Nur bekannte Einzelkomponentenfehler werden betrachtet. Abhängigkeiten, gemeinsame Ursachen und menschlich-technische Kombinationen ergänzen.
Zeitlicher Rahmen: 25–40 Minuten
Pfade
Ziel
Ausfallpfade: Vom Auslöser über Zwischenzustände zur Auswirkung modellieren; Annahmen und Eskalationspunkte markieren.
Voraussetzungen für diesen Schritt
Durchführung
Ergebnis
Ausfallpfade
Vom Auslöser über Zwischenzustände zur Auswirkung modellieren; Annahmen und Eskalationspunkte markieren.
Qualitätscheck
Ist jede Verbindung mechanistisch und zeitlich nachvollziehbar?
Stolperfalle
Szenario springt direkt vom Trigger zum Schaden. Zwischenzustände, Zeit und notwendige Bedingungen ergänzen.
Zeitlicher Rahmen: 25–45 Minuten
Schutz
Ziel
Schutzmatrix: Detection, Prevention, Mitigation und Recovery je Pfad prüfen; Single Points und Blindstellen markieren.
Voraussetzungen für diesen Schritt
Durchführung
Ergebnis
Schutzmatrix
Detection, Prevention, Mitigation und Recovery je Pfad prüfen; Single Points und Blindstellen markieren.
Qualitätscheck
Hat jede Kontrolle Signal, Owner und bekannte Wirksamkeitsgrenze?
Stolperfalle
Existenz eines Runbooks gilt als wirksamer Schutz. Kontrolle durch Test, letzte Nutzung und Ausfallmodus belegen.
Zeitlicher Rahmen: 25–45 Minuten
Üben
Ziel
Drill-Plan: Priorisierte Szenarien als Tabletop, GameDay oder technischen Test mit Abbruchregeln durchführen.
Voraussetzungen für diesen Schritt
Durchführung
Ergebnis
Drill-Plan
Priorisierte Szenarien als Tabletop, GameDay oder technischen Test mit Abbruchregeln durchführen.
Qualitätscheck
Prüft der Drill Erkennung, Entscheidung, Recovery und Kommunikation?
Stolperfalle
Risiken bleiben nur im Register. Sicheren Drill, Messkriterien und Follow-up terminieren.
Zeitlicher Rahmen: 20–30 Minuten
Was am Ende rauskommt
Skizze: so sieht das Artefakt aus
Failure-Scenario-Register mit Auslöser, Pfad, Auswirkung, Erkennung, Schutz, Recovery, Rest-Risiko und Drill.
Datum, Owner, Quellenstand und Reviewtermin führen; frühere Fassungen erhalten.
Gegenstand, Evidenz, Rollen, Ablauf und Review festlegen.
Noch zu klären
Noch zu klären
Vollständiger Durchlauf Zeit: 90–180 Minuten je Systembereich; technische Nachprüfung und Übungen zusätzlich.
Diese Vorlage während der Arbeit auf Papier oder in einem eigenen Dokument ausfüllen.
| Szenario | Auslöser | Ausfallpfad | Auswirkung | Erkennung | Schutz | Recovery | Übung |
|---|---|---|---|---|---|---|---|
| Poolerschöpfung | |||||||
| Lagernetz aus |
Die leere Vorlage enthält nur Arbeitsimpulse.
Fachquelle · eigene Lehrdarstellung
Erwartetes Artefakt: Schutzobjekt
Kritische Leistung, Erfolgskriterium und unzulässige Auswirkungen definieren.
Eintrag:
...
Erwartetes Artefakt: Szenarioraum
Glaubwürdige Auslöser aus Architektur, Historie und Umwelt sammeln; zusammengesetzte Fälle zulassen.
Eintrag:
...
Erwartetes Artefakt: Ausfallpfade
Vom Auslöser über Zwischenzustände zur Auswirkung modellieren; Annahmen und Eskalationspunkte markieren.
Eintrag:
...
Erwartetes Artefakt: Schutzmatrix
Detection, Prevention, Mitigation und Recovery je Pfad prüfen; Single Points und Blindstellen markieren.
Eintrag:
...
Erwartetes Artefakt: Drill-Plan
Priorisierte Szenarien als Tabletop, GameDay oder technischen Test mit Abbruchregeln durchführen.
Eintrag:
...
...
Methodenanleitung: https://methodatlas.meierhoff-systems.de/de/methods/failure-scenario-analysis/run-sheet
Konkret gefülltes Szenario, fiktives Beispiel
Fiktives Beispiel zur Orientierung. Die genannten Mengen und Zeiten beschreiben diesen Fall und sind keine allgemeine Vorgabe.
Konkret gefülltes Szenario, fiktives Beispiel
| Szenario | Auslöser | Ausfallpfad | Auswirkung | Erkennung | Schutz | Recovery | Übung |
|---|---|---|---|---|---|---|---|
| Poolerschöpfung | Batchstart | Batch → 72 Verbindungen → Pool 95 % → Timeout | Reservierte Abholung >15 Minuten | Poolalarm fehlt | Pooltrennung und Circuit Breaker | Batch pausieren; Pool leeren | GameDay mit 5-%-Stopregel |
| Lagernetz aus | Switch-Ausfall | Scanner offline → Bestand unbekannt → Übergabe stoppt | Keine bestätigte Ausgabe | Heartbeat nach 2 Minuten | Offline-Liste, Vier-Augen-Prüfung | Papierprozess; später abgleichen | Tabletop Netzwerkverlust |
Symptome erkennen, gegensteuern
Kurzüberblick, vollständiger Text steht in der jeweiligen Phase im Ablauf
Systemkomponente statt Nutzerleistung wird geschützt.
Schutzobjekt als erlebbare Leistung plus Grenze formulieren.
Nur bekannte Einzelkomponentenfehler werden betrachtet.
Abhängigkeiten, gemeinsame Ursachen und menschlich-technische Kombinationen ergänzen.
Szenario springt direkt vom Trigger zum Schaden.
Zwischenzustände, Zeit und notwendige Bedingungen ergänzen.
Existenz eines Runbooks gilt als wirksamer Schutz.
Kontrolle durch Test, letzte Nutzung und Ausfallmodus belegen.
Risiken bleiben nur im Register.
Sicheren Drill, Messkriterien und Follow-up terminieren.
Wann du anhalten, Voraussetzungen klären oder einen anderen Ansatz wählen solltest
Zum Steckbrief für Zweck, ähnliche Methoden und Quellen oder direkt zur nächsten Methode im Katalog.