Zweck
Risk Storming macht Risiken direkt am Architekturartefakt sichtbar und verbindet sie mit Priorität und Handlungsbedarf. Es eignet sich für frühe Reviews, wenn Unsicherheiten neben der Struktur stehen sollen.
Architecture Workshop-Methode
Sammelt Risiken direkt auf einem Architekturdiagramm und macht Priorität, Wirkung und nächste Schritte sichtbar.
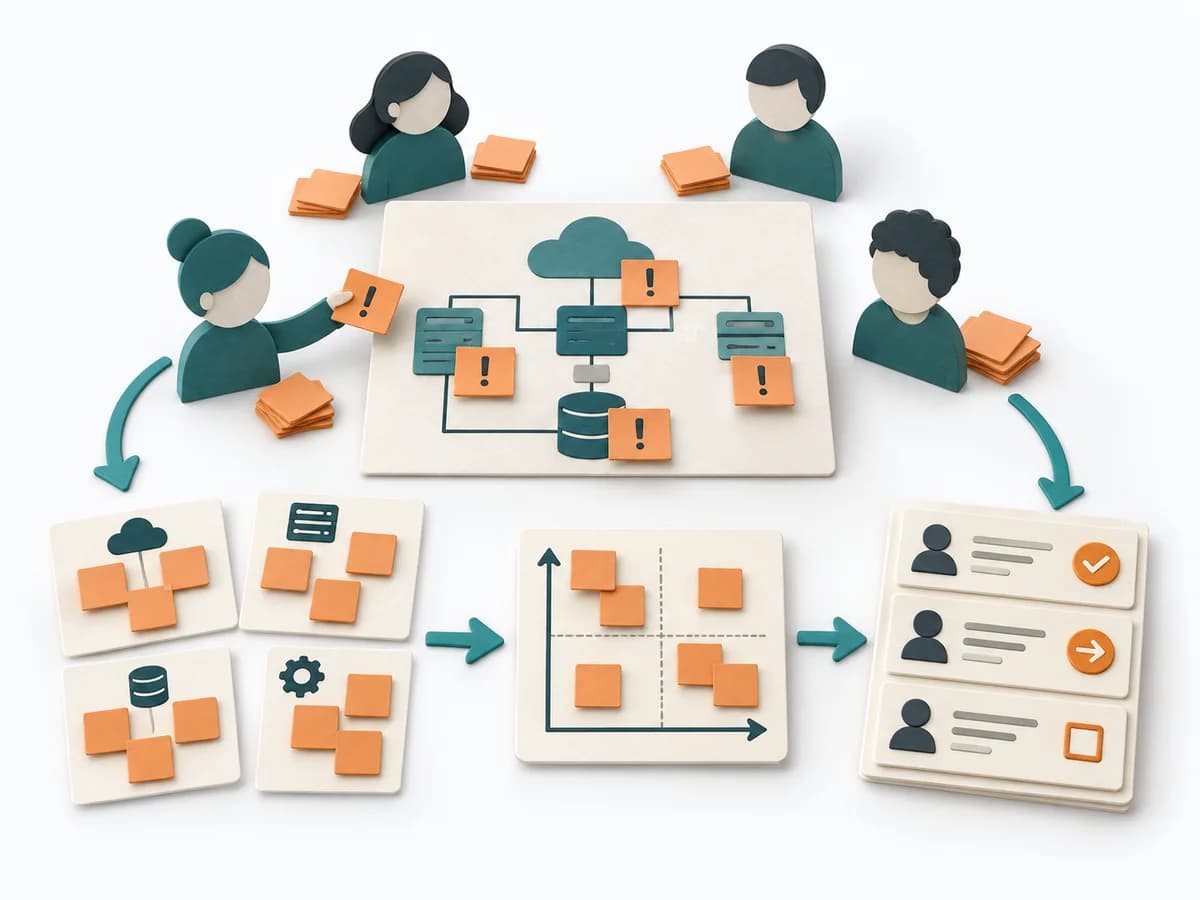
Das Team platziert das Architekturbild zentral und sammelt Risiken in einer stillen Phase. Danach werden die Karten geclustert, priorisiert und mit Ownern oder nächsten Schritten versehen. So entsteht aus einem Review ein konkreter Maßnahmenplan rund um die Architektur.
Welche konkreten Ausfallszenarien sitzen wo in der Architektur, welche sind gemeinsam wesentlich, und wie reduzieren oder prüfen wir sie?
Die Schritte bilden einen vollständigen methodischen Durchlauf.
Kontext
Diagramm, Scope, Qualitätsziele und Annahmen gemeinsam lesen; Verständnisfragen schließen.
Allein
Jede Person identifiziert still konkrete Risikoszenarien und verortet sie an Element oder Beziehung.
Teilen
Hinweise nacheinander erklären, Duplikate clustern und unterschiedliche Perspektiven erhalten.
Einordnen
Exposition qualitativ aus plausibler Eintrittslage und Konsequenz begründen; Evidenz und Unbekanntes markieren.
Behandeln
Für wesentliche Risiken vermeiden, reduzieren, übertragen oder akzeptieren; Experiment/ADR und Owner setzen.
Review
Rest-Risiko abnehmen, Diagramm/ADR aktualisieren und Trigger für erneutes Risk Storming festlegen.
Neue Evidenz im Review ergänzen und Schätzungen samt früherem Stand versionieren.
Risk Storming macht Risiken direkt am Architekturartefakt sichtbar und verbindet sie mit Priorität und Handlungsbedarf. Es eignet sich für frühe Reviews, wenn Unsicherheiten neben der Struktur stehen sollen.
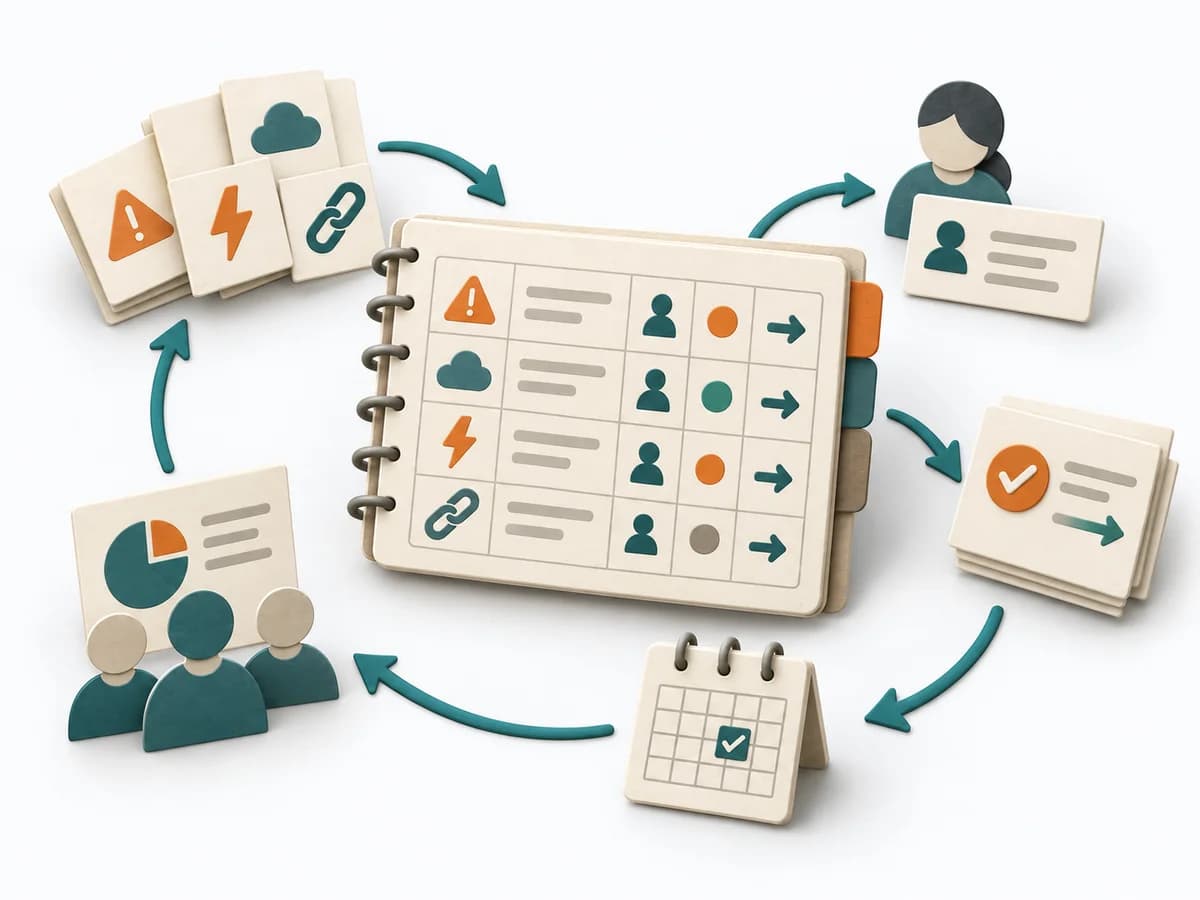
Annotierte Architektur-Risikokarte mit Szenarien, betroffenen Elementen/Beziehungen, Evidenz, qualitativer Exposition, Maßnahmen, Ownern und Review.
Fiktives Beispiel
Fiktive Werte zeigen die tatsächlichen Fachfelder.
| Risiko | Ort | Szenario | Qualitätsziel | Evidenz | Exposition | Behandlung | Owner/Review |
|---|---|---|---|---|---|---|---|
| R1 · Payment-LatenzEvidenz und Begründung ergänzen. | Payment API → Checkout-Pool | API langsam → Threads warten → Pool erschöpft → Abholung fällt aus | Verfügbarkeit; p80-Wartezeit | Lasttest: Pool95 %, Fehler 8 % | Hoch | Pool trennen; GameDay ≤5 % | Noor · 15.11. |
| R2 · Retry-SturmEvidenz und Begründung ergänzen. | Checkout → Payment API | Timeout → ungebremste Retries → Fremdsystem überlastet | Resilienz; Partnerlimit | Retry-Limit ungetestet | Mittel/unklar | Retry-Budget und Chaos-Test | Lea · 22.11. |
Alle Werte sind fiktiv.
Architekturgrenze, aktuelle Diagrammversion, Qualitätsziele und betrachteten Betriebszustand festlegen; notwendige Perspektiven einladen.
Risk Storming macht Risiken direkt am Architekturartefakt sichtbar und verbindet sie mit Priorität und Handlungsbedarf. Es eignet sich für frühe Reviews, wenn Unsicherheiten neben der Struktur stehen sollen.
Das Team platziert das Architekturbild zentral und sammelt Risiken in einer stillen Phase. Danach werden die Karten geclustert, priorisiert und mit Ownern oder nächsten Schritten versehen. So entsteht aus einem Review ein konkreter Maßnahmenplan rund um die Architektur.
Risk Storming hilft, weil Risiken direkt an Abläufen, Datenflüssen und Systemstellen verortet werden und dadurch greifbarer werden als in losen Listen. Gute Anwendung verbindet Gefahr, Auswirkung und möglicher Schutzmaßnahme eng mit dem realen Entwurf. So entstehen fruchtbare Gespräche über Schwachstellen und Prioritäten, bevor Sicherheits oder Zuverlässigkeitsfragen zu spät entdeckt werden.
Bereite eine einfache Darstellung des relevanten Flows oder der betroffenen Architekturzone vor, damit Risiken an etwas Konkretem diskutiert werden. Besonders klärend ist die Stelle, an der ein kleiner Systemschritt unerwartet viele Angriffs oder Ausfallfolgen bündelt. Am Ende stehen wenige priorisierte Risiken, klaren Gegenmaßnahmen und offener Unsicherheit für spätere Vertiefung.
Die Methodenanleitung führt mit 6 Phasen, Zeitrahmen, 6 Stolperfallen und klaren Abbruchkriterien durch die Umsetzung.
Methodenanleitung öffnenDeine Einschätzung
Mit deinem Feedback hilfst du, den Methodatlas weiterzuentwickeln.
Gegenstand, Daten, Rollen, Ablauf und Review festlegen.
Noch zu klären
Noch zu klären
Vollständiger Durchlauf Zeit: 90–150 Minuten für eine Architekturansicht; Maßnahmenverfolgung separat.
Diese Vorlage während der Arbeit auf Papier oder in einem eigenen Dokument ausfüllen.
| Risiko | Ort | Szenario | Qualitätsziel | Evidenz | Exposition | Behandlung | Owner/Review |
|---|---|---|---|---|---|---|---|
| R1 · Payment-Latenz | |||||||
| R2 · Retry-Sturm |
Die leere Vorlage enthält nur Arbeitsimpulse.
Fachquelle · eigene Lehrdarstellung
Erwartetes Artefakt: Geteilte Karte
Diagramm, Scope, Qualitätsziele und Annahmen gemeinsam lesen; Verständnisfragen schließen.
Eintrag:
...
Erwartetes Artefakt: Risikostickies
Jede Person identifiziert still konkrete Risikoszenarien und verortet sie an Element oder Beziehung.
Eintrag:
...
Erwartetes Artefakt: Risikocluster
Hinweise nacheinander erklären, Duplikate clustern und unterschiedliche Perspektiven erhalten.
Eintrag:
...
Erwartetes Artefakt: Prioritätsbild
Exposition qualitativ aus plausibler Eintrittslage und Konsequenz begründen; Evidenz und Unbekanntes markieren.
Eintrag:
...
Erwartetes Artefakt: Behandlungsplan
Für wesentliche Risiken vermeiden, reduzieren, übertragen oder akzeptieren; Experiment/ADR und Owner setzen.
Eintrag:
...
Erwartetes Artefakt: Risikoentscheid
Rest-Risiko abnehmen, Diagramm/ADR aktualisieren und Trigger für erneutes Risk Storming festlegen.
Eintrag:
...
...
Methodenanleitung: https://methodatlas.meierhoff-systems.de/de/methods/risk-storming/run-sheet
Passende Alternativen mit Entscheidungshilfe, danach weitere verwandte Methoden.
Statt Risk Storming, wenn du vorab aus dem Scheitern heraus denken und Risiken früh sichtbar machen willst.
Statt Risk Storming, wenn du Fehlerarten, Wirkungen und Vorbeugung systematisch vorab durchdenken willst.
Prüft, wie Architekturentscheidungen wichtige Qualitätsziele unterstützen, und macht Risiken und Zielkonflikte sichtbar.
Hilft einem kleinen Team, die wichtigsten Qualitätsrisiken seiner Software einzuschätzen und gezielt weiter zu untersuchen.
Bündelt Problem, Ziele, Stakeholder und Risiken zu einem Startbild, das frühe Architekturfragen sortiert.
Bereitet größere Änderungen mit Motivation, Lösung, Alternativen und offenen Fragen revisionsfest auf.