
Zweck
Bei einem Incident mit unklarer Reihenfolge macht die Methode den zeitlichen Verlauf präzise sichtbar. Sie trennt Wahrnehmung, Reaktion und Verzögerung, damit Ursache und Wirkung sauberer lesbar werden.
DevOps Mapping Tool
Ordnet Ereignisse, Entscheidungen und Verzögerungen chronologisch und macht Ursachen sowie Lernpunkte sichtbar.
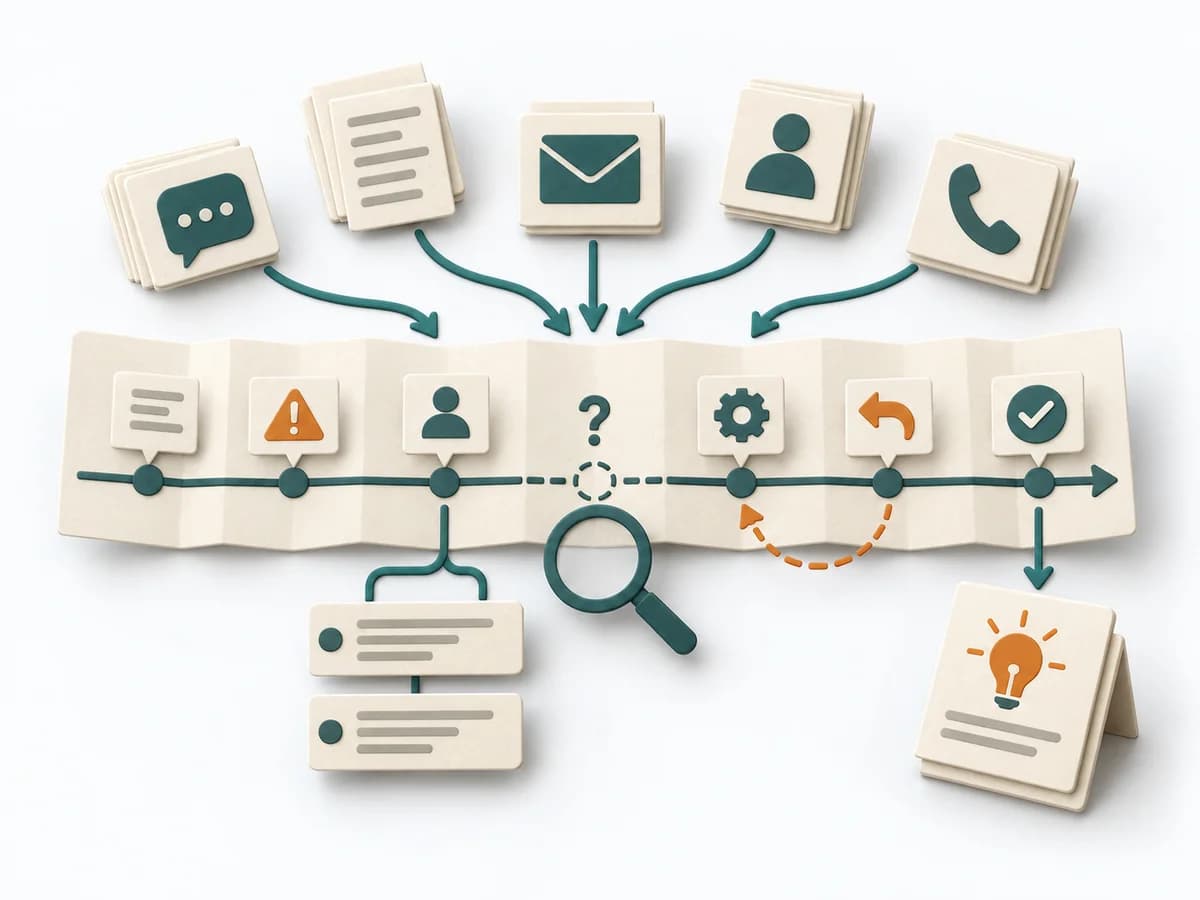
Ereignisse werden aus verschiedenen Quellen zusammengeführt und chronologisch verdichtet. Dadurch werden Lücken, Parallelitäten und spätere Korrekturen erkennbar. Die Zeitlinie schafft eine belastbare Basis für die Bewertung von Reaktionsgeschwindigkeit und Entscheidungsqualität.
Welche belegte Ereignisfolge erklärt Erkennung, Reaktion und Wirkung des Incidents, ohne spätere Deutung in frühere Entscheidungen zu projizieren?
Evidenzaufbau, Analyse und Wirksamkeitsprüfung bilden ein mehrstufiges Vorhaben.
Sichern
Logs, Alerts, Deployments, Tickets und Kommunikation unverändert sichern; Uhren und Zeitzonen abgleichen.
Sequenz
Beobachtbare Ereignisse mit Zeit, Quelle und Akteur ordnen; Unsicherheit als Bereich markieren.
Kontext
Fortbestehende Bedingungen, damalige Informationen und Entscheidungsgründe an Ereignisse hängen.
Lücken
Widersprüche, fehlende Zeiträume und ungeklärte Kausalfragen gezielt prüfen.
Lernen
Erkennungs-, Reaktions- und Systemmuster ableiten; Maßnahmen mit Timeline-Beleg und Wirkungssignal verbinden.
Neue Evidenz im Review ergänzen und Entscheidungen samt früherem Stand versionieren.
Bei einem Incident mit unklarer Reihenfolge macht die Methode den zeitlichen Verlauf präzise sichtbar. Sie trennt Wahrnehmung, Reaktion und Verzögerung, damit Ursache und Wirkung sauberer lesbar werden.
Quellengebundene Incident-Timeline mit Ereignissen, Bedingungen, Entscheidungen, Informationsstand, Lücken und Lernpunkten.
Fiktives Beispiel
Fiktive Werte zeigen die tatsächlichen Fachfelder.
| Ereignis | Zeit | Quelle | Beobachtung | Informationsstand | Entscheidung | Sicherheit |
|---|---|---|---|---|---|---|
| PoolanstiegEvidenz und Begründung ergänzen. | 09:12 UTC | APM-Export | Pool 95 %, Checkout-Timeouts beginnen | Dashboard zeigt nur Checkout-Verbindungen | Noch keine Entscheidung | Bestätigt |
| NeustartEvidenz und Begründung ergänzen. | 09:18 UTC | Incident-Log und Chat | API wird neu gestartet | Batchlast ist im Dashboard unsichtbar | Neustart gemäß Runbook | Bestätigt |
| BatchpauseEvidenz und Begründung ergänzen. | 09:31 UTC | Scheduler-Log | Batch wird pausiert | Poolbelegung durch Batch erkannt | Batch stoppen | Bestätigt |
Alle Werte sind fiktiv.
Incident, Zeitraum und Systemgrenze festlegen; flüchtige Quellen sichern und Zeitzonen normalisieren.
Bei einem Incident mit unklarer Reihenfolge macht die Methode den zeitlichen Verlauf präzise sichtbar. Sie trennt Wahrnehmung, Reaktion und Verzögerung, damit Ursache und Wirkung sauberer lesbar werden.
Ereignisse werden aus verschiedenen Quellen zusammengeführt und chronologisch verdichtet. Dadurch werden Lücken, Parallelitäten und spätere Korrekturen erkennbar. Die Zeitlinie schafft eine belastbare Basis für die Bewertung von Reaktionsgeschwindigkeit und Entscheidungsqualität.
Incident Timeline Analysis macht einen Vorfall als Folge von Signalen, Entscheidungen und Systemzuständen lesbar. Uhrzeiten, Beobachtungen, Handlungen und Lücken brauchen klare Trennung. Aus Chronologie wird Lernen, wenn Muster in Erkennung, Eskalation oder Recovery sichtbar werden. Die Methode hilft besonders, wenn Erinnerung und Logdaten auseinanderlaufen.
Ziehe Zeitstempel aus mehreren Quellen zusammen, bevor Erinnerungen die Reihenfolge glätten oder unbewusst überschreiben. Wichtig ist, dass vermutete Schritte als Vermutung markiert bleiben und nicht als Fakt in die Linie rutschen. Schließe mit Instrumentierungslücken, Reaktionshemmnissen und konkreten Verbesserungen für die nächste Lage.
Die Methodenanleitung führt mit 5 Phasen, Zeitrahmen, 5 Stolperfallen und klaren Abbruchkriterien durch die Umsetzung.
Methodenanleitung öffnenDeine Einschätzung
Mit deinem Feedback hilfst du, den Methodatlas weiterzuentwickeln.
Chronologische Vorlage für Incident-Rekonstruktion mit Quellen und Unsicherheiten.
Incident: ... Zeitraum: ... Quellen: Logs, Alerts, Chat, Tickets
| Zeit | Ereignis | Quelle | Sicherheit | Notiz |
|---|---|---|---|---|
| HH:MM | hoch/mittel/niedrig |
Gegenstand, Evidenz, Rollen, Ablauf und Review festlegen.
Noch zu klären
Noch zu klären
Gesamtes Vorhaben Zeit: 2–8 Stunden Datensicherung plus 60–120 Minuten gemeinsame Analyse.
Diese Vorlage während der Arbeit auf Papier oder in einem eigenen Dokument ausfüllen.
| Ereignis | Zeit | Quelle | Beobachtung | Informationsstand | Entscheidung | Sicherheit |
|---|---|---|---|---|---|---|
| Poolanstieg | ||||||
| Neustart | ||||||
| Batchpause |
Die leere Vorlage enthält nur Arbeitsimpulse.
Fachquelle · eigene Lehrdarstellung
Erwartetes Artefakt: Quellenpaket
Logs, Alerts, Deployments, Tickets und Kommunikation unverändert sichern; Uhren und Zeitzonen abgleichen.
Eintrag:
...
Erwartetes Artefakt: Belegte Timeline
Beobachtbare Ereignisse mit Zeit, Quelle und Akteur ordnen; Unsicherheit als Bereich markieren.
Eintrag:
...
Erwartetes Artefakt: Entscheidungskontext
Fortbestehende Bedingungen, damalige Informationen und Entscheidungsgründe an Ereignisse hängen.
Eintrag:
...
Erwartetes Artefakt: Geklärte Lücken
Widersprüche, fehlende Zeiträume und ungeklärte Kausalfragen gezielt prüfen.
Eintrag:
...
Erwartetes Artefakt: Lernplan
Erkennungs-, Reaktions- und Systemmuster ableiten; Maßnahmen mit Timeline-Beleg und Wirkungssignal verbinden.
Eintrag:
...
...
Methodenanleitung: https://methodatlas.meierhoff-systems.de/de/methods/incident-timeline-analysis/run-sheet
Passende Alternativen mit Entscheidungshilfe, danach weitere verwandte Methoden.
Statt Incident Timeline Analysis, wenn du Ursachen systematisch eingrenzen und nicht bei Symptomen stehen bleiben willst.
Statt Incident Timeline Analysis, wenn du eine Störung über jüngste Änderungen und deren Wirkung eingrenzen willst.
Verlegt Incident Response in einen gemeinsamen Thread, verbindet Alerts mit Commands und macht Entscheidungen nachvollziehbar.
Simuliert realistische Störungsszenarien, deckt Lücken in Response und Runbooks auf und verbessert Vorbereitung.
Untersucht einen Vorfall mit Blick auf Entscheidungen, Annahmen und Systemfaktoren und hält Lernergebnisse fest.
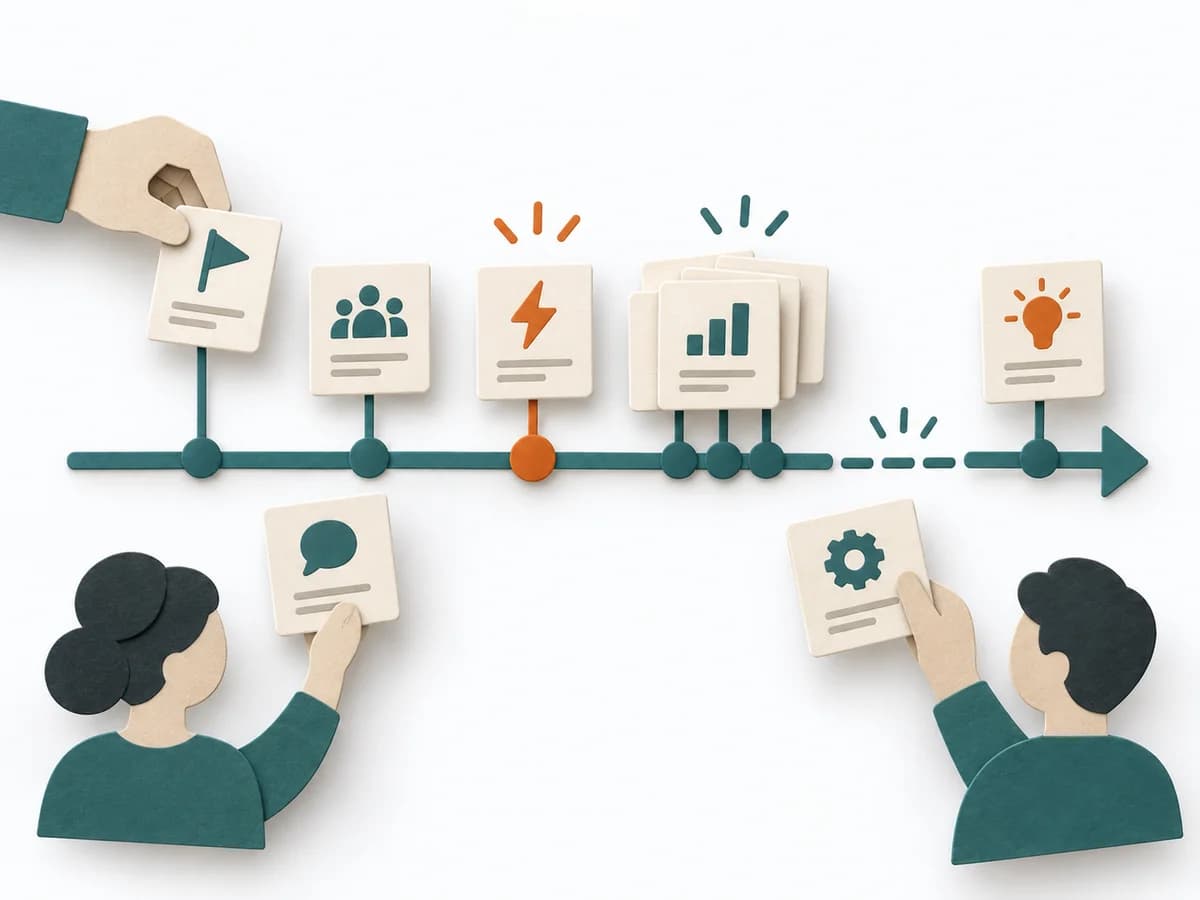
Verdichtet Ereignisse zu einer chronologischen Sicht auf Milestones, Muster und Abhängigkeiten.
