Methoden Seite an Seite ansehen.
Wähle bis zu vier Methoden. Ergänze sie über die Suche und teile den Vergleich über seinen Link.
| Kriterium | 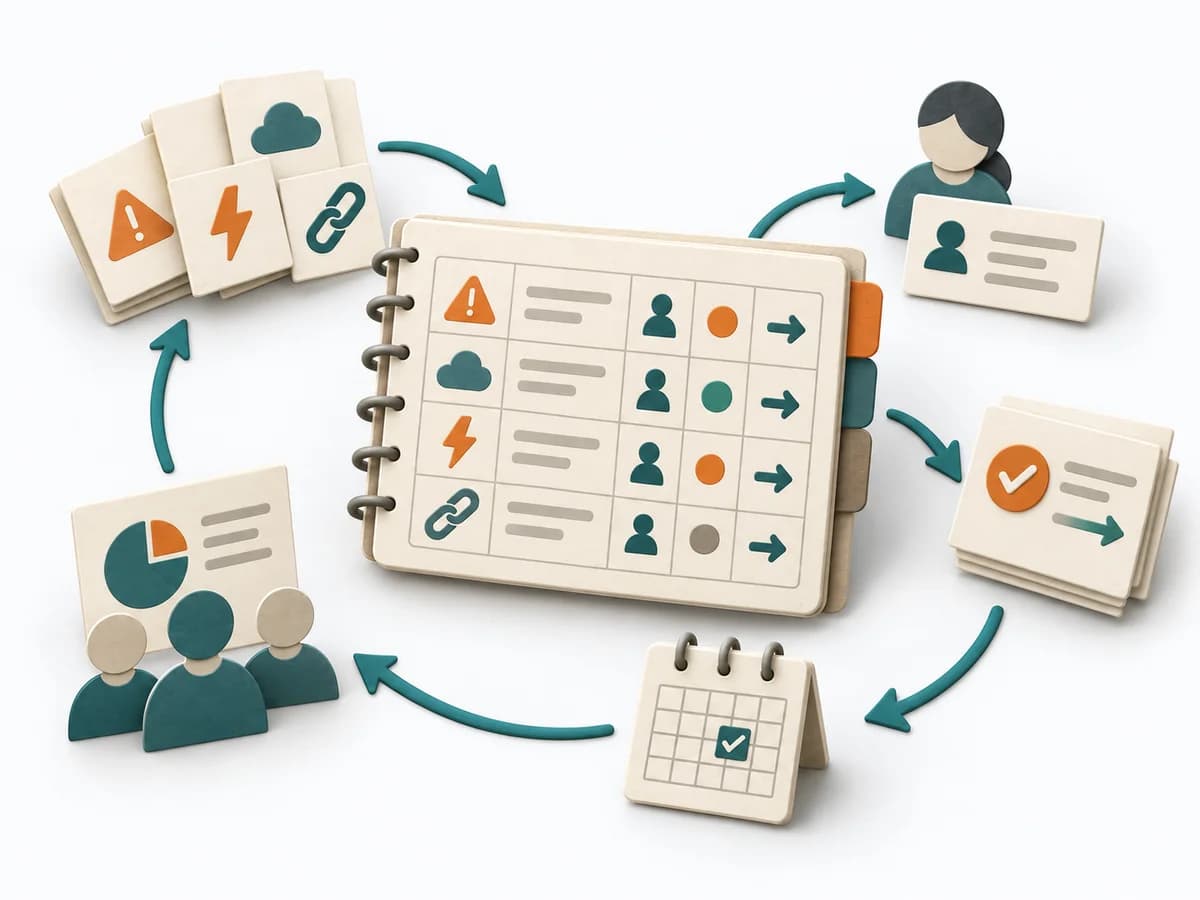 Delivery RAID Log | 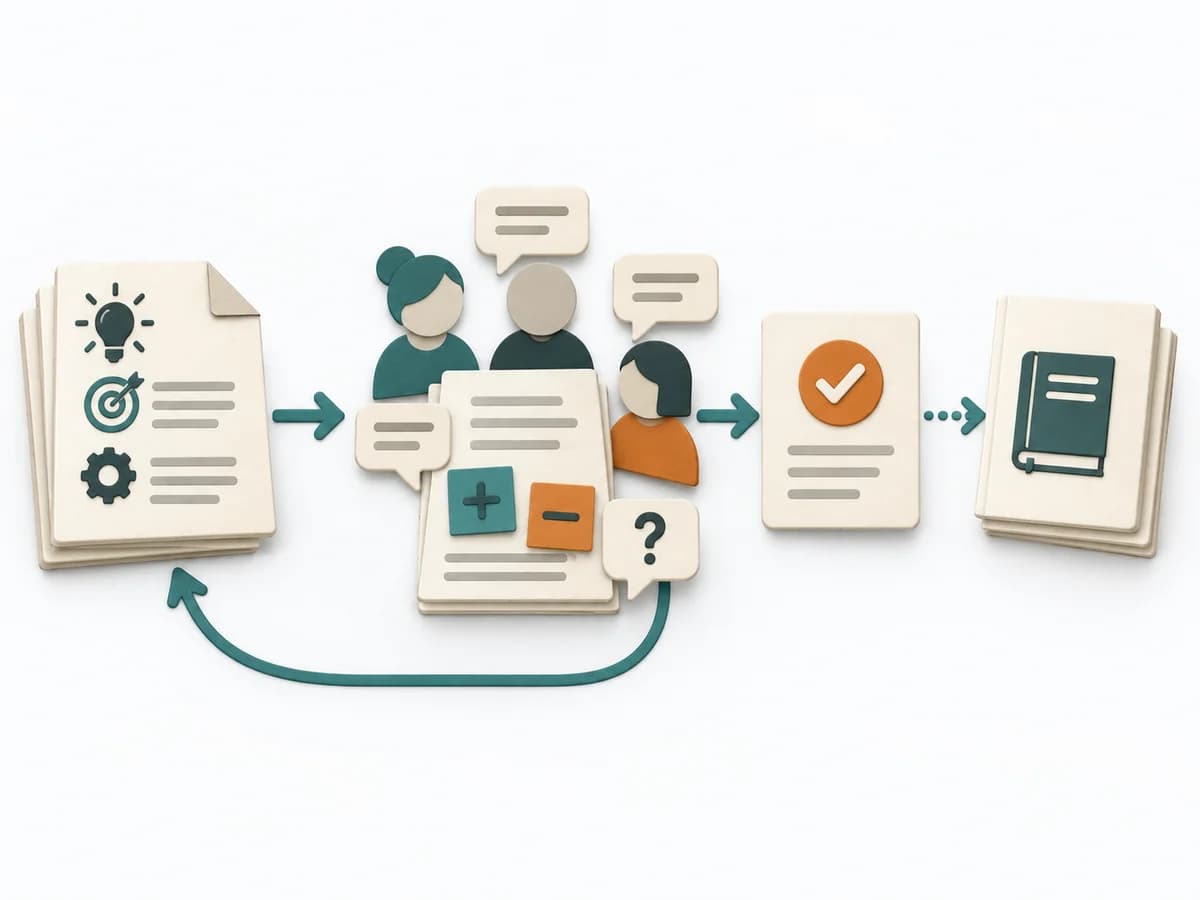 Architecture Request for Comments | 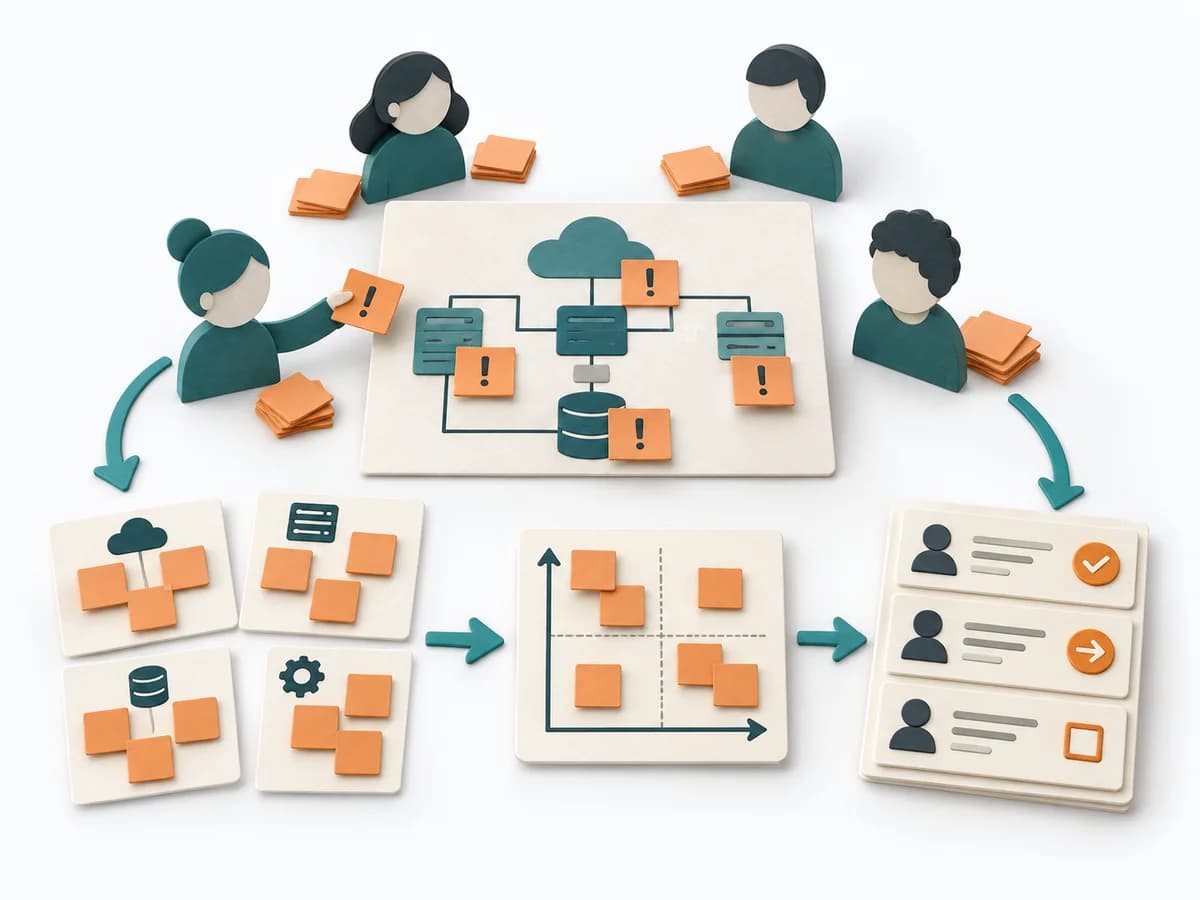 Architecture Risk Storming |
|---|---|---|---|
Zweckunterschiedlich | Wenn Risiken, Annahmen und Abhängigkeiten über mehrere Streams verstreut sind, bündelt ein RAID Log die operative Lage an einem Ort. Offene Punkte bleiben dadurch sichtbar, statt in Statusgesprächen oder Mails zu zerfallen. | Ein RFC hält größere Architektur- oder Produktänderungen als prüfbaren Vorschlag fest. Die Methode schafft einen transparenten Weg von Motivation über Alternativen bis zur Entscheidung. | Risk Storming macht Risiken direkt am Architekturartefakt sichtbar und verbindet sie mit Priorität und Handlungsbedarf. Es eignet sich für frühe Reviews, wenn Unsicherheiten neben der Struktur stehen sollen. |
Komplexitätunterschiedlich | Niedrig | Mittel | Niedrig |
Zeitunterschiedlich | 30 min Setup, dann laufend | 1-3 Wochen vom Draft bis zur Entscheidung | 60-90 min |
Teilnehmendeunterschiedlich | 1-3 Pflege, Briefing für alle | 3-20 Reviewer | 4-12 |
Formatunterschiedlich | Async | Async | Workshop |
Outputunterschiedlich | RAID Log, Statusbericht-Quelle | RFC-Dokument, Reviewer-Kommentare, Entscheidung mit Begründung, Folge-ADR oder Tickets | Annotiertes Diagramm, Risikoliste mit Priorisierung, Maßnahmen-Backlog |
Tagskeine Überschneidung | RisikoTrackingStakeholderGovernance | ArchitekturEntscheidungAsynchronGovernance | RisikoArchitekturWorkshopValidierung |
Oft zusammen betrachtet
Methoden mit thematischer Nähe zur aktuellen Auswahl, noch nicht im Vergleich.