Methoden Seite an Seite ansehen.
Wähle bis zu vier Methoden. Ergänze sie über die Suche und teile den Vergleich über seinen Link.
| Kriterium | 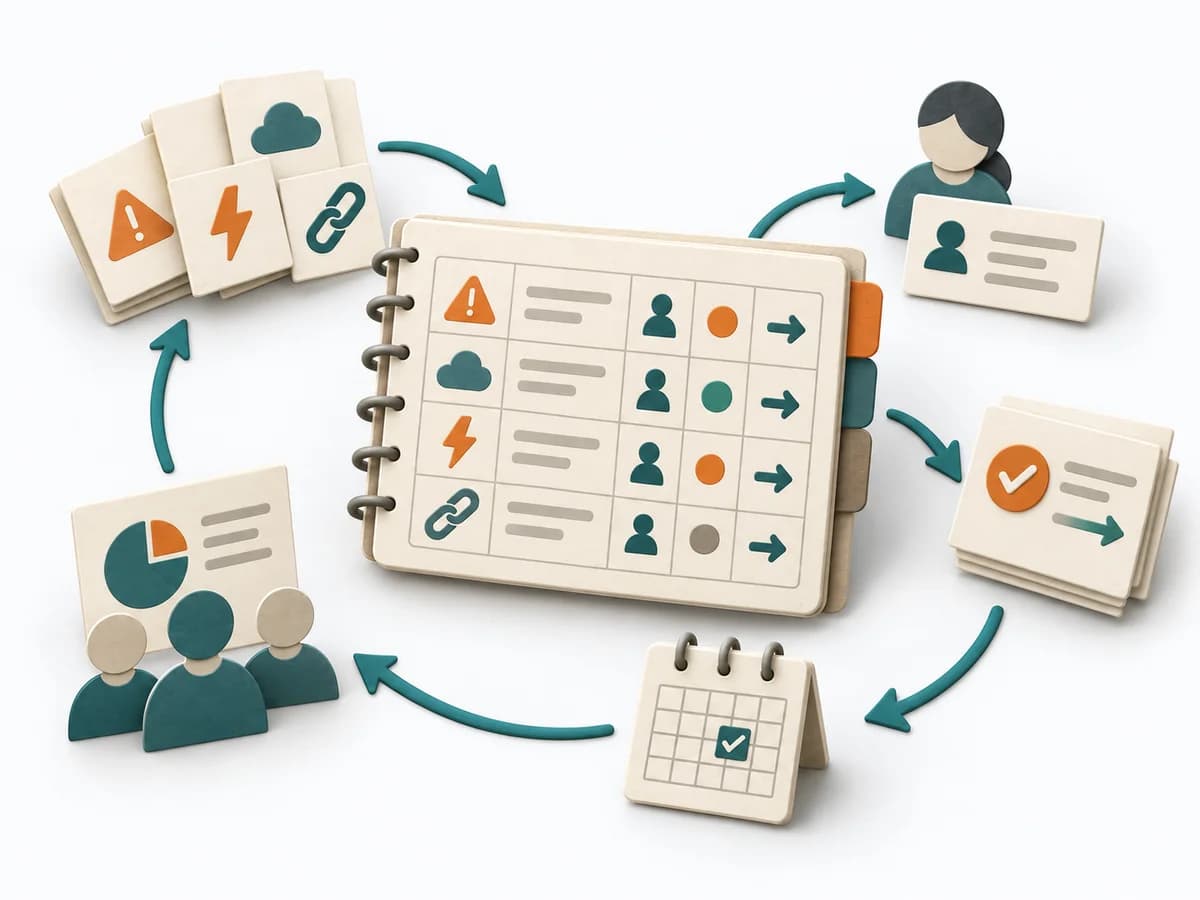 Delivery RAID Log | 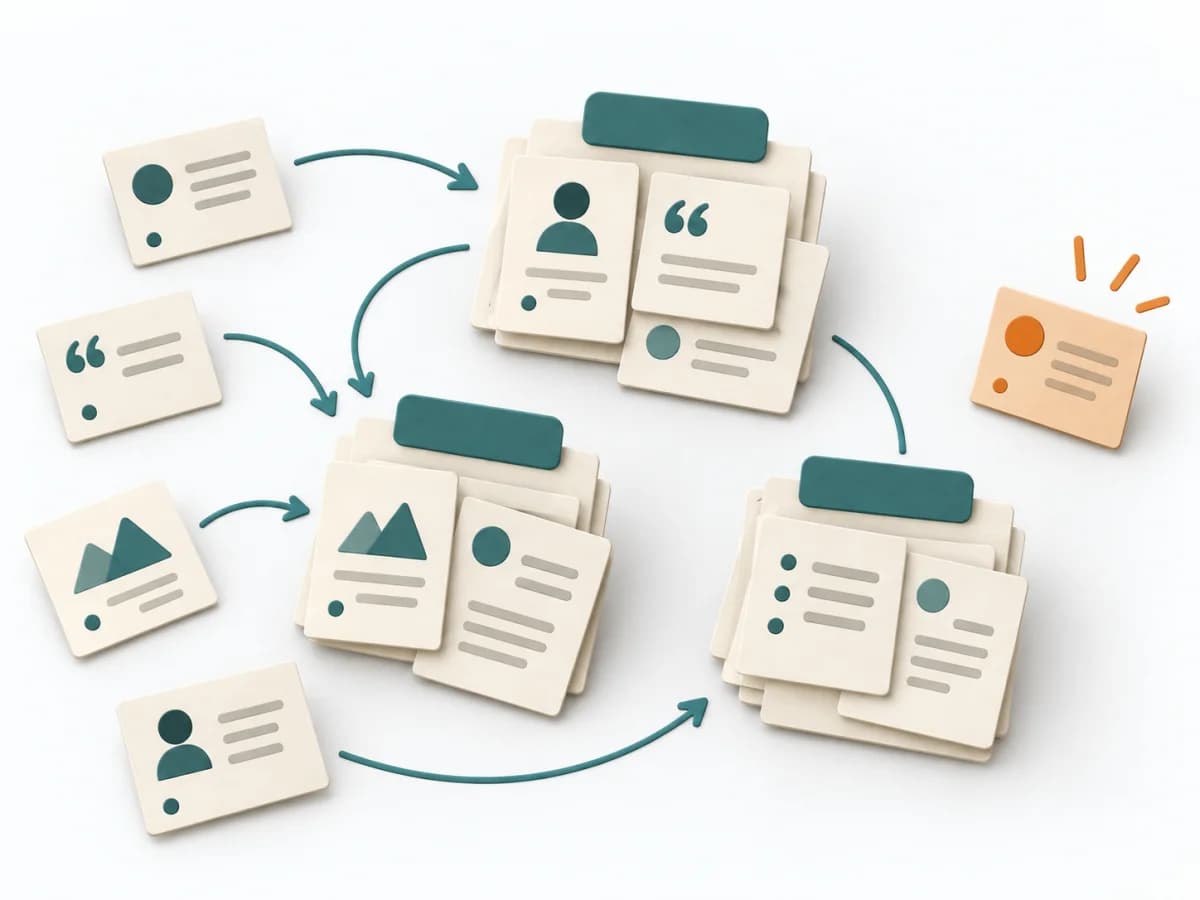 UX Research Affinity Diagramming | 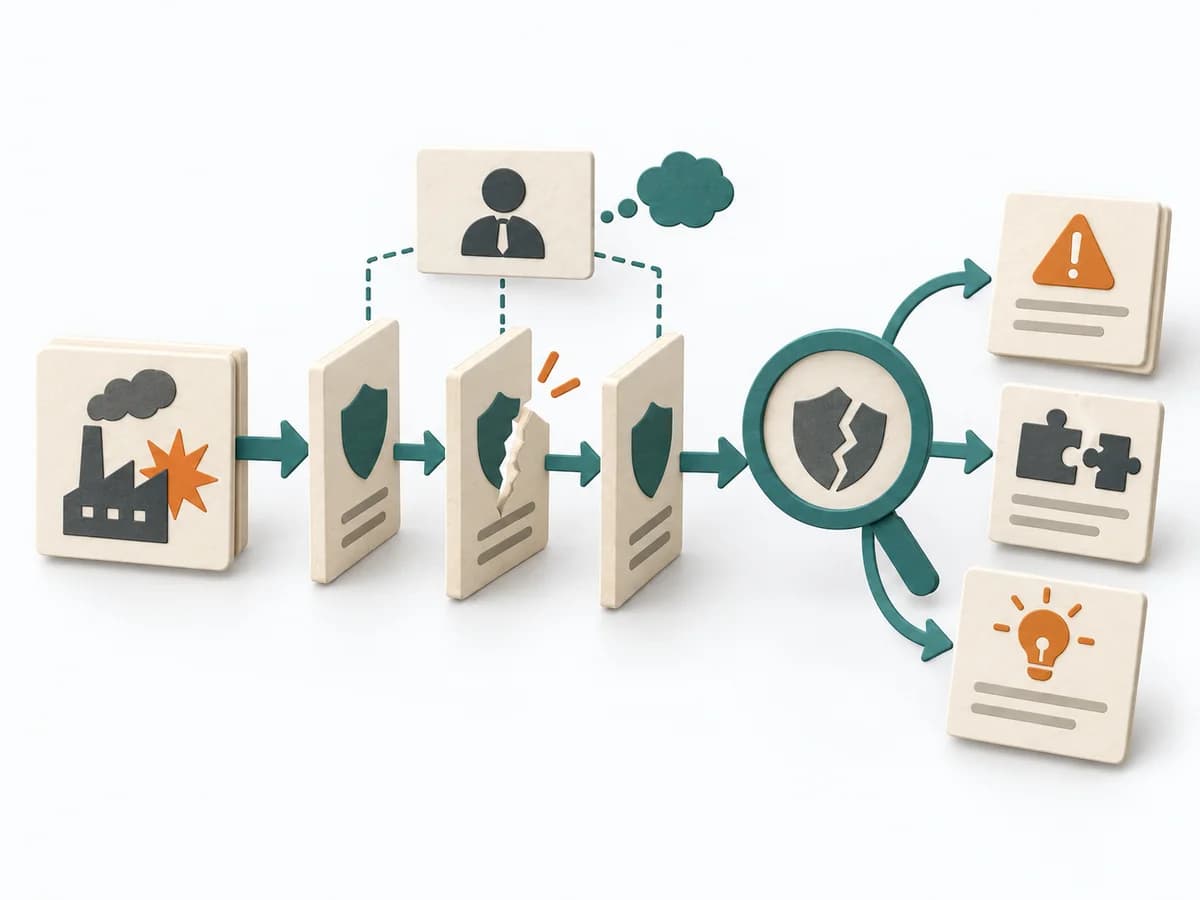 Operations MORT Analysis | 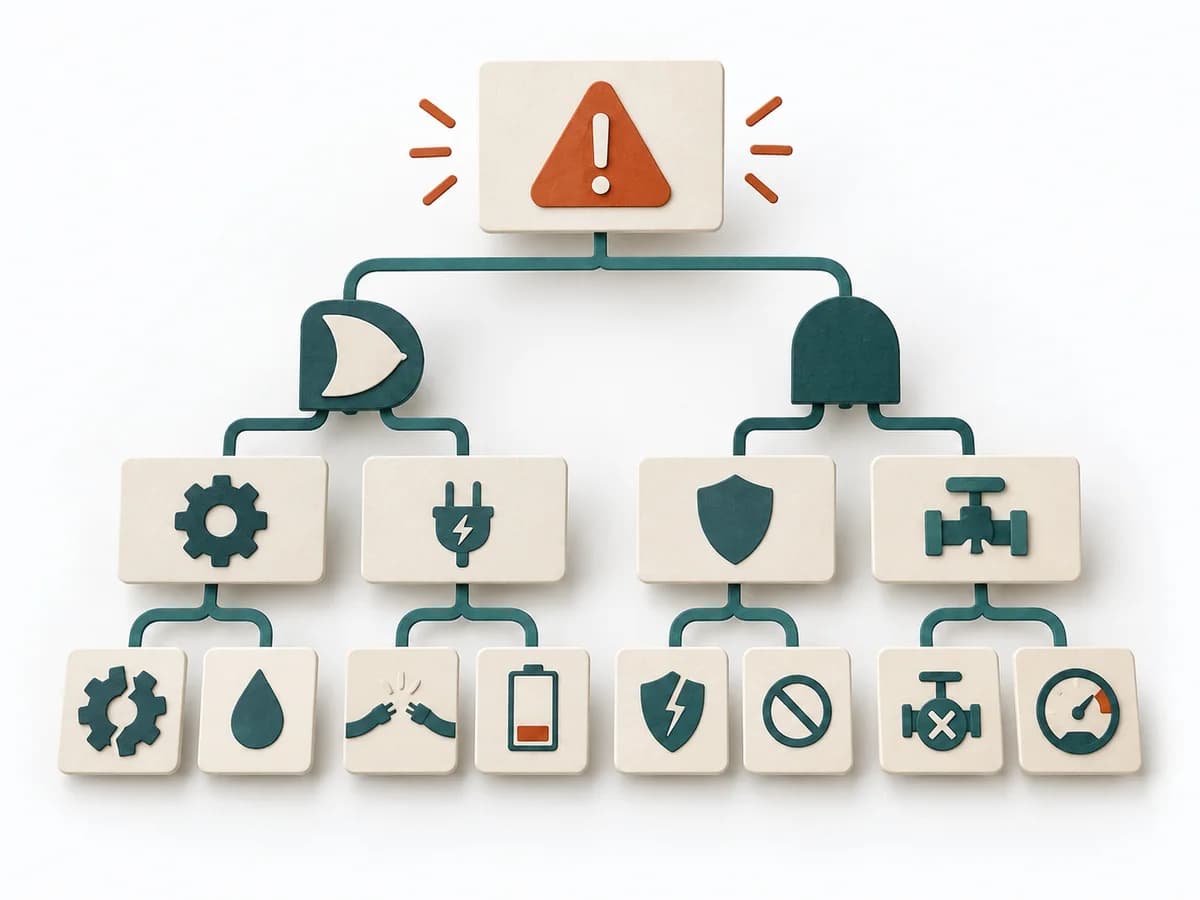 Operations Fault Tree Analysis |
|---|---|---|---|---|
Zweckunterschiedlich | Wenn Risiken, Annahmen und Abhängigkeiten über mehrere Streams verstreut sind, bündelt ein RAID Log die operative Lage an einem Ort. Offene Punkte bleiben dadurch sichtbar, statt in Statusgesprächen oder Mails zu zerfallen. | Wenn Research-Notizen, Feedback oder Beobachtungen unverbunden nebeneinanderliegen, ordnet Affinity Diagramming das Rohmaterial zu tragfähigen Themen. Aus vielen Einzelpunkten werden Muster, die Entscheidungen und Chancen klarer machen. | Bei einem sicherheitsrelevanten Ereignis oder einem System mit hohen Schutzanforderungen prüft die Methode, wo Kontrollen versagt haben. Sie legt sowohl technische als auch organisatorische Lücken offen. | Bei einem kritischen Top-Event mit mehreren möglichen Auslösern modelliert die Methode Versagenspfade logisch. Sie macht sichtbar, welche Kombinationen aus Bedingungen zu einem Schaden führen können. |
Komplexitätunterschiedlich | Niedrig | Niedrig | Hoch | Hoch |
Zeitunterschiedlich | 30 min Setup, dann laufend | 45–90 min | Mehrere Tage bis Wochen | 2-6 h |
Teilnehmendeunterschiedlich | 1-3 Pflege, Briefing für alle | 3-10 | 2-6 | 3-8 |
Formatunterschiedlich | Async | Workshop | Workshop + Async | Workshop + Async |
Outputunterschiedlich | RAID Log, Statusbericht-Quelle | Theme Clusters, Insight Statements, Opportunity Areas | MORT Worksheets, Findings je Zweig, Korrekturmaßnahmen, Systemische Empfehlungen | Fault Tree, Critical Paths, Ursachenhypothesen, Kontrollmaßnahmen |
Tagskeine Überschneidung | RisikoTrackingStakeholderGovernance | SyntheseQualitativUrsachenanalyse | UrsachenanalyseSicherheitSystemischIncident | RisikoUrsachenanalyseSicherheit |