Methoden Seite an Seite ansehen.
Wähle bis zu vier Methoden. Ergänze sie über die Suche und teile den Vergleich über seinen Link.
| Kriterium | 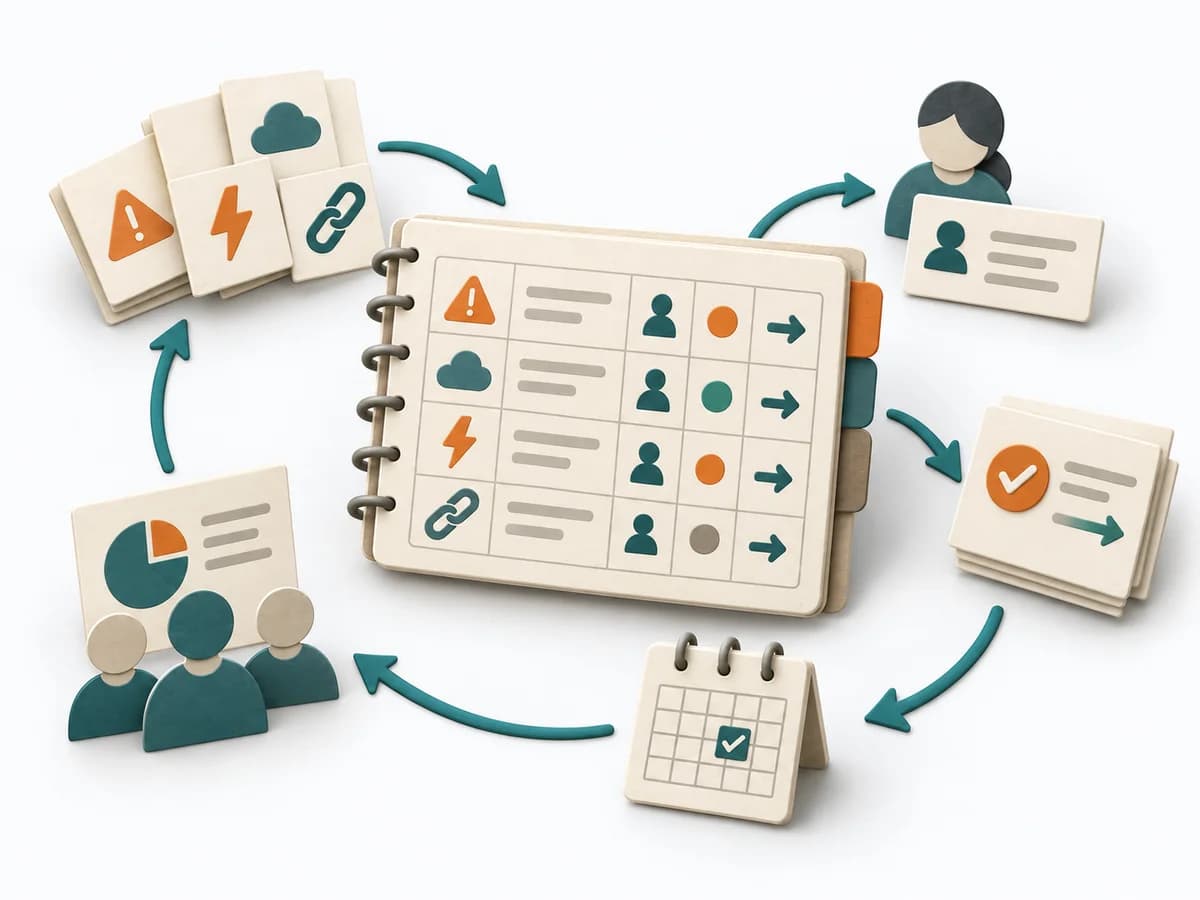 Delivery RAID Log | 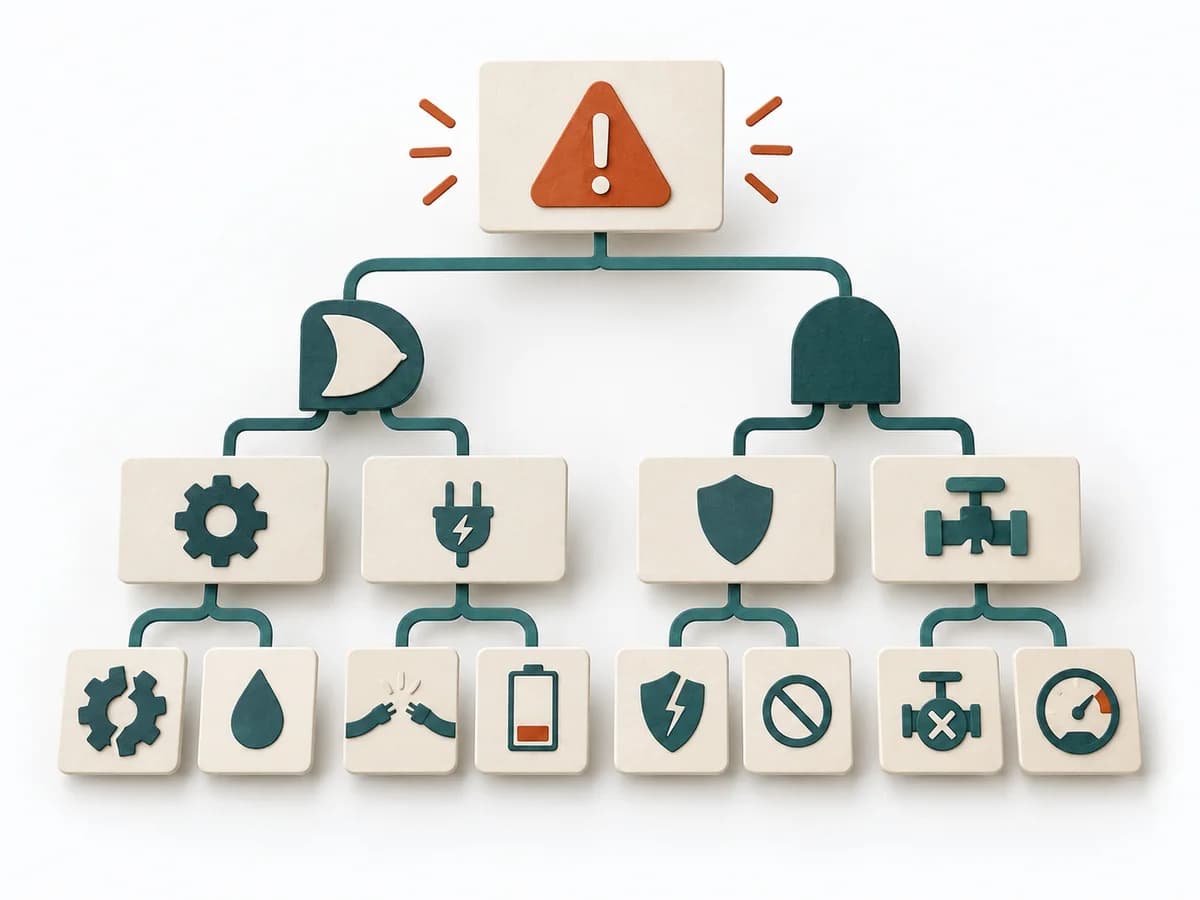 Operations Fault Tree Analysis | 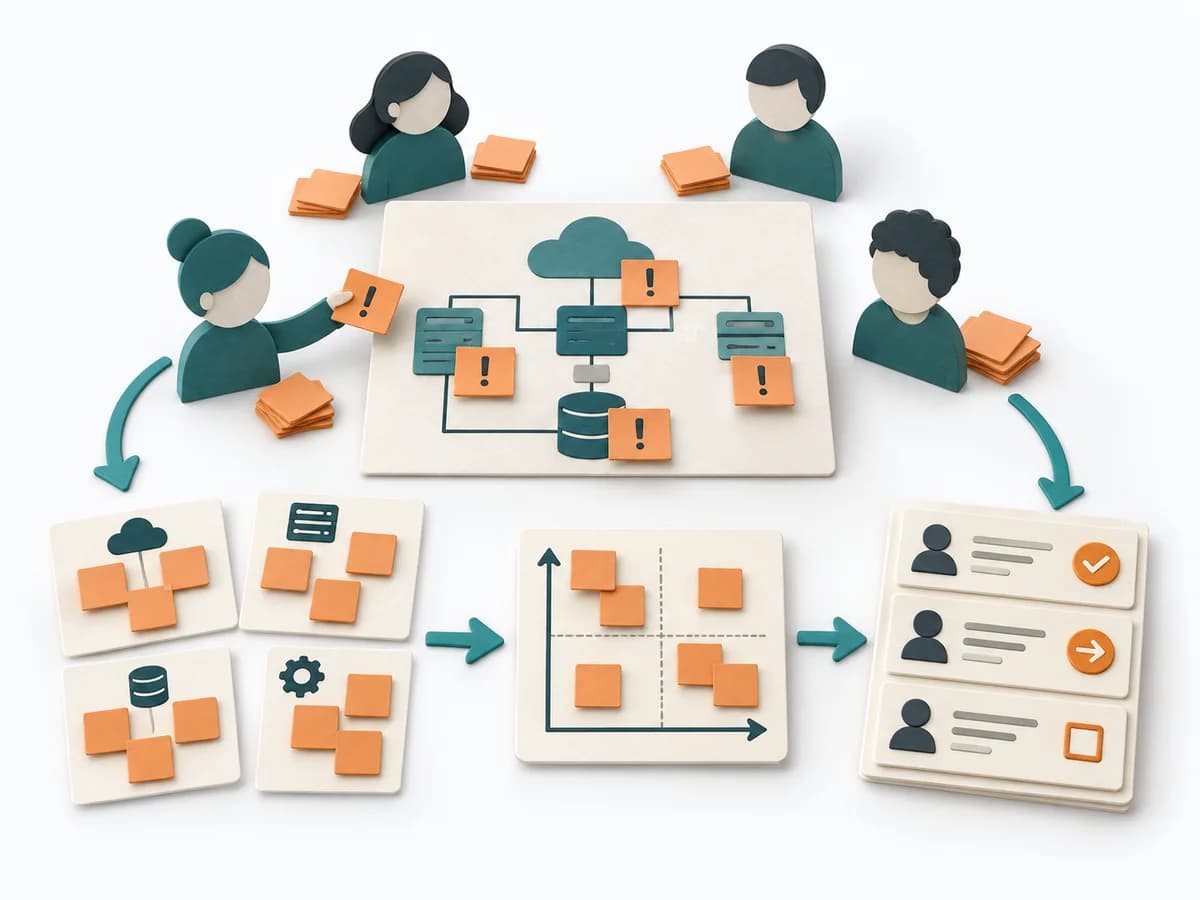 Architecture Risk Storming |
|---|---|---|---|
Zweckunterschiedlich | Wenn Risiken, Annahmen und Abhängigkeiten über mehrere Streams verstreut sind, bündelt ein RAID Log die operative Lage an einem Ort. Offene Punkte bleiben dadurch sichtbar, statt in Statusgesprächen oder Mails zu zerfallen. | Bei einem kritischen Top-Event mit mehreren möglichen Auslösern modelliert die Methode Versagenspfade logisch. Sie macht sichtbar, welche Kombinationen aus Bedingungen zu einem Schaden führen können. | Risk Storming macht Risiken direkt am Architekturartefakt sichtbar und verbindet sie mit Priorität und Handlungsbedarf. Es eignet sich für frühe Reviews, wenn Unsicherheiten neben der Struktur stehen sollen. |
Komplexitätunterschiedlich | Niedrig | Hoch | Niedrig |
Zeitunterschiedlich | 30 min Setup, dann laufend | 2-6 h | 60-90 min |
Teilnehmendeunterschiedlich | 1-3 Pflege, Briefing für alle | 3-8 | 4-12 |
Formatunterschiedlich | Async | Workshop + Async | Workshop |
Outputunterschiedlich | RAID Log, Statusbericht-Quelle | Fault Tree, Critical Paths, Ursachenhypothesen, Kontrollmaßnahmen | Annotiertes Diagramm, Risikoliste mit Priorisierung, Maßnahmen-Backlog |
Tags1 gemeinsam | RisikoTrackingStakeholderGovernance | RisikoUrsachenanalyseSicherheit | RisikoArchitekturWorkshopValidierung |
Oft zusammen betrachtet
Methoden mit thematischer Nähe zur aktuellen Auswahl, noch nicht im Vergleich.