Methoden Seite an Seite ansehen.
Wähle bis zu vier Methoden. Ergänze sie über die Suche und teile den Vergleich über seinen Link.
| Kriterium | 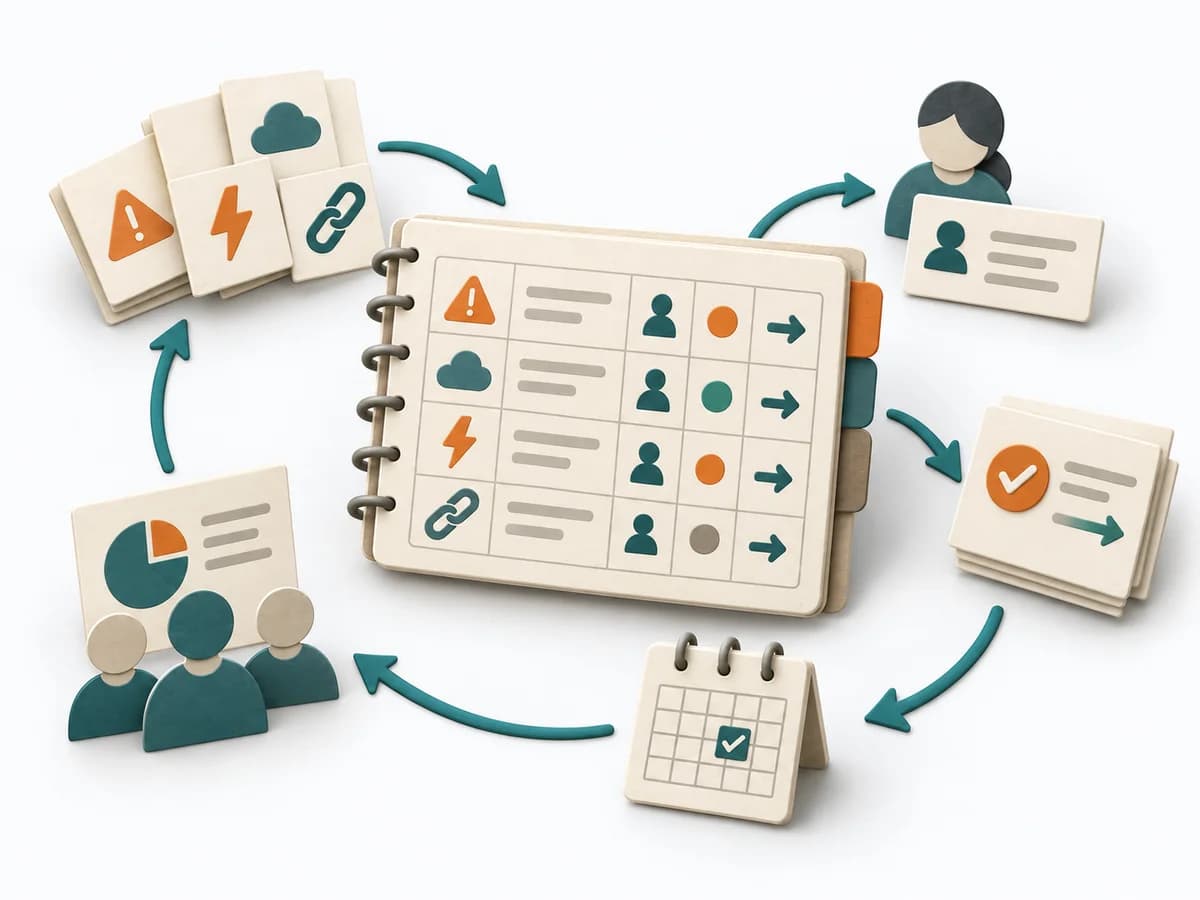 Delivery RAID Log | 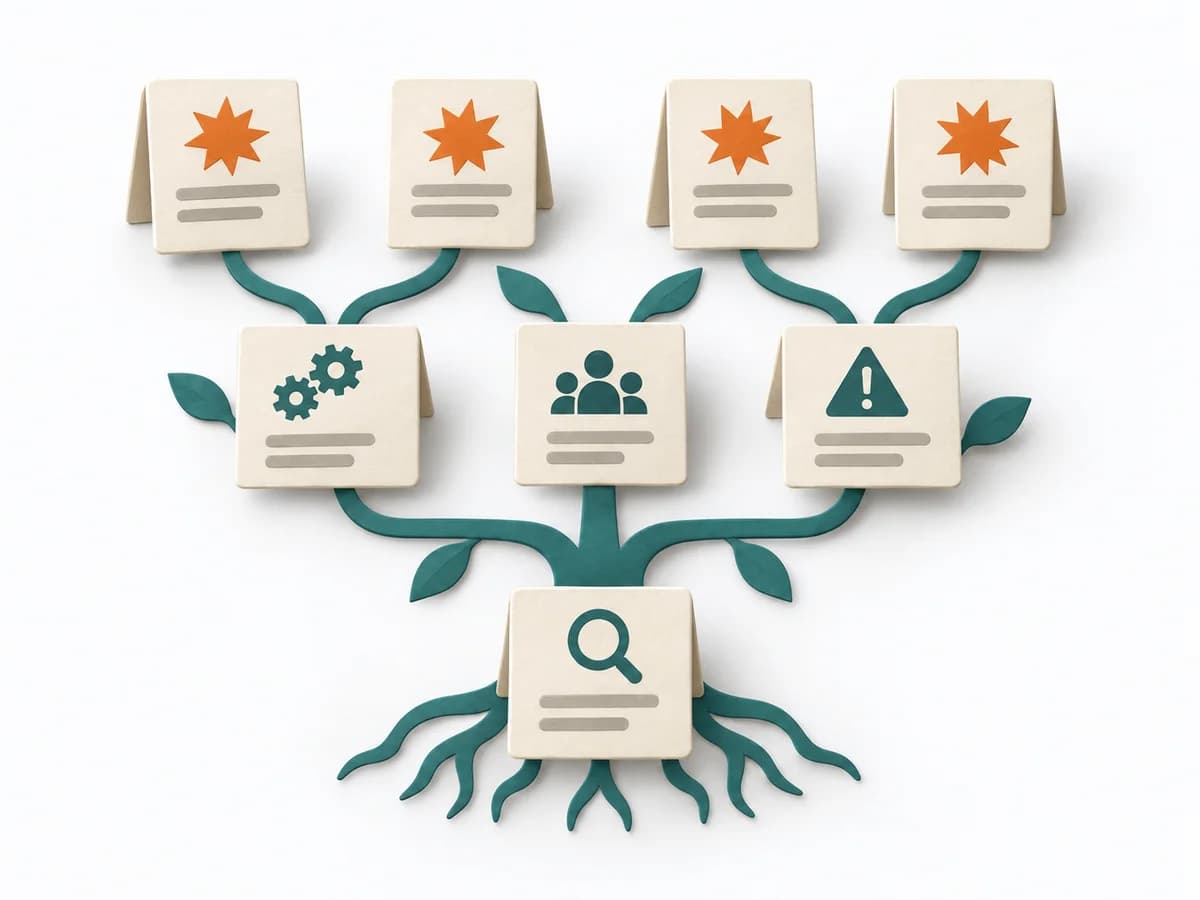 Operations Family Tree Analysis | 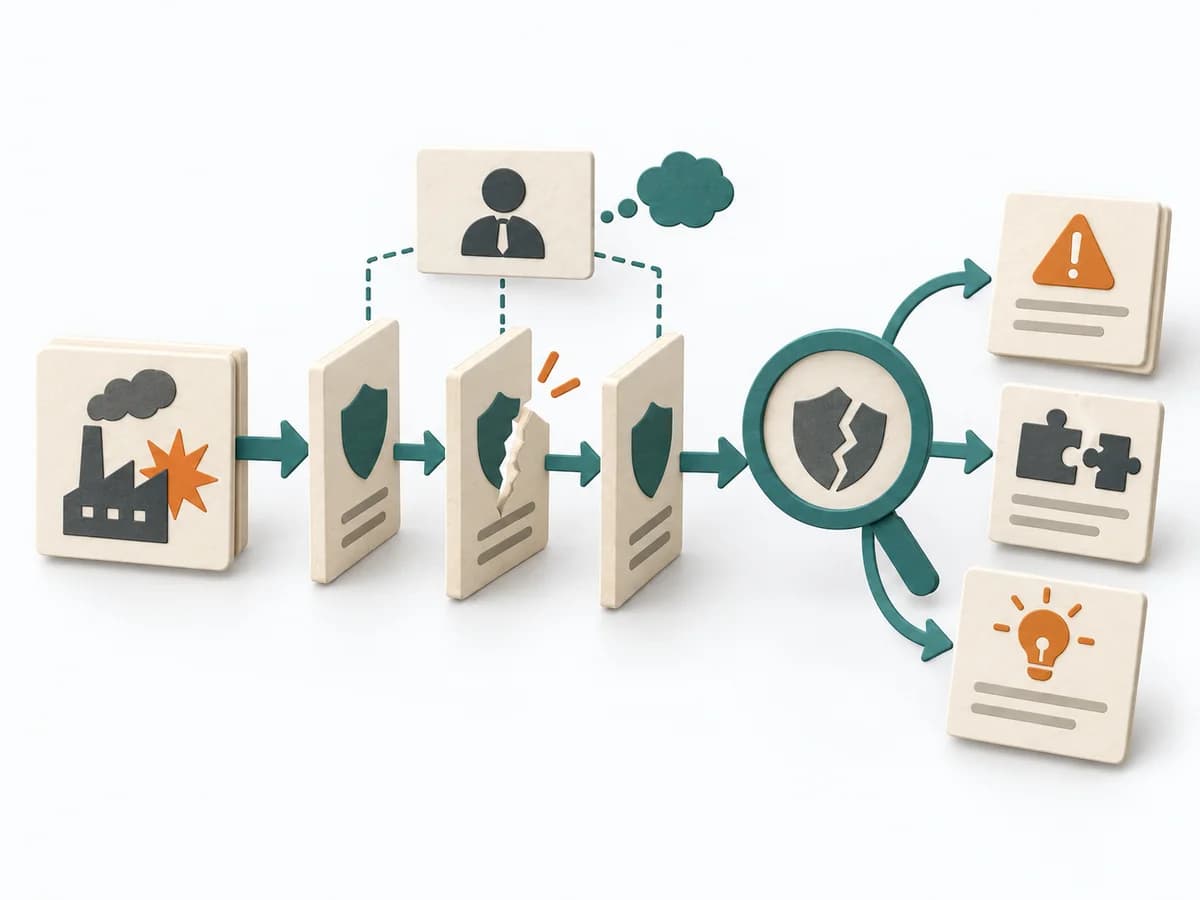 Operations MORT Analysis | 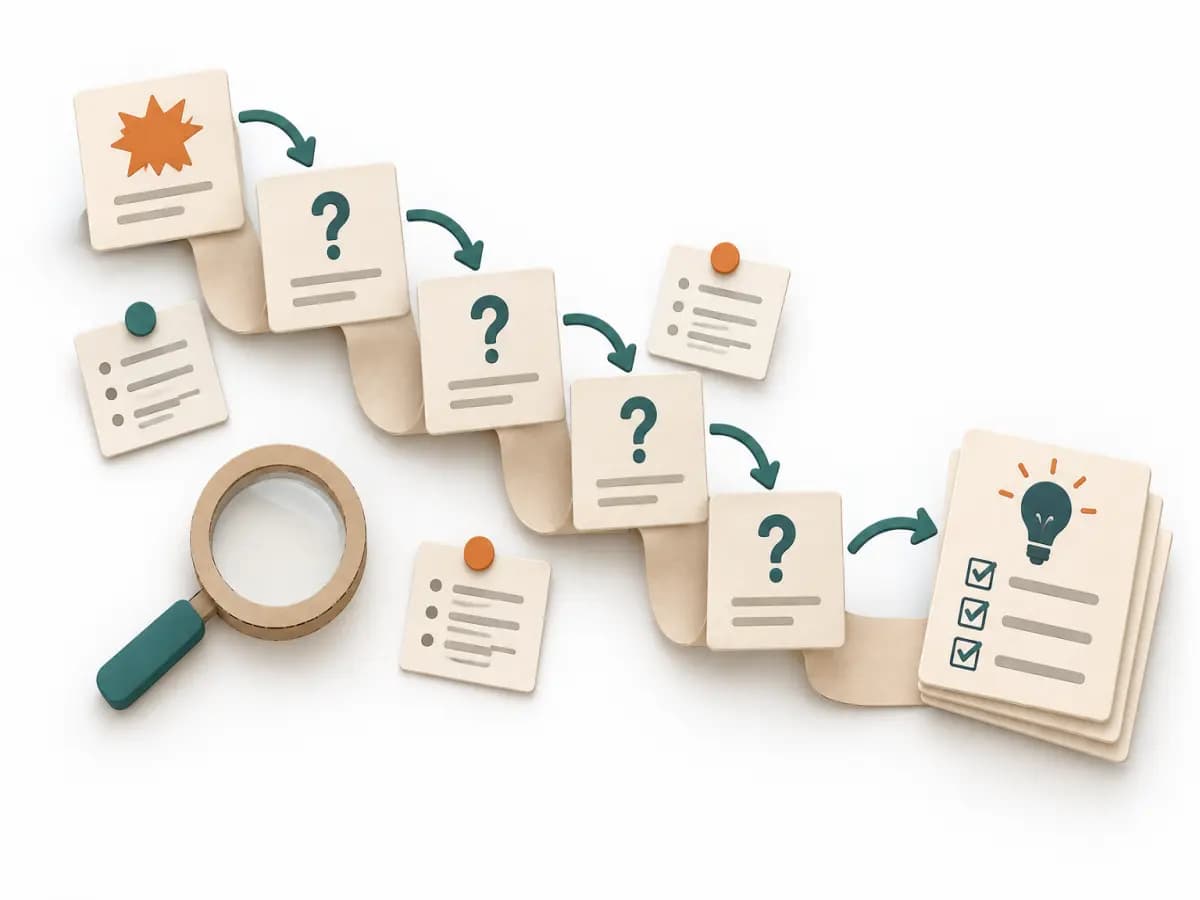 Operations 5 Whys |
|---|---|---|---|---|
Zweckunterschiedlich | Wenn Risiken, Annahmen und Abhängigkeiten über mehrere Streams verstreut sind, bündelt ein RAID Log die operative Lage an einem Ort. Offene Punkte bleiben dadurch sichtbar, statt in Statusgesprächen oder Mails zu zerfallen. | Bei einer Folge von Vorfällen mit ähnlichem Muster ordnet die Methode einzelne Ereignisse als Verzweigung einer gemeinsamen Herkunft. Sie macht sichtbar, welche Bedingungen immer wieder auftauchen. | Bei einem sicherheitsrelevanten Ereignis oder einem System mit hohen Schutzanforderungen prüft die Methode, wo Kontrollen versagt haben. Sie legt sowohl technische als auch organisatorische Lücken offen. | Bei einer einzelnen, schwer erklärbaren Abweichung legt die Methode die kausale Kette hinter dem sichtbaren Symptom frei. Sie hält die Ursache so lange offen, bis eine steuerbare Bedingung statt einer bloßen Beschreibung vorliegt. |
Komplexitätunterschiedlich | Niedrig | Mittel | Hoch | Niedrig |
Zeitunterschiedlich | 30 min Setup, dann laufend | 2-4 h | Mehrere Tage bis Wochen | 15-30 min |
Teilnehmendeunterschiedlich | 1-3 Pflege, Briefing für alle | 2-6 | 2-6 | 2-6 |
Formatunterschiedlich | Async | Workshop + Async | Workshop + Async | Workshop |
Outputunterschiedlich | RAID Log, Statusbericht-Quelle | Family Tree Diagram, Pattern-Notizen, Systemische Maßnahmen | MORT Worksheets, Findings je Zweig, Korrekturmaßnahmen, Systemische Empfehlungen | Root Cause Notes, Gegenmaßnahmen |
Tagskeine Überschneidung | RisikoTrackingStakeholderGovernance | UrsachenanalyseMusterIncidentSystemisch | UrsachenanalyseSicherheitSystemischIncident | UrsachenanalyseIncidentLeanProblemlösung |